為何黑客會鎖定小型企業?
小型企業會吸引黑客,因為它們處理有價值的資料與金流交易,但往往缺乏足夠資源去妥善保護系統。網絡犯罪分子會利用這些機會盜取資金、入侵帳戶,或藉此取得進入大型企業的途徑。
並非所有攻擊都特別針對某一家公司。許多網攻是自動化或廣泛散佈的,攻擊者使用工具掃描可暴露的系統與常見弱點;另有攻擊則刻意鎖定特定公司、員工、供應商關係或付款流程。
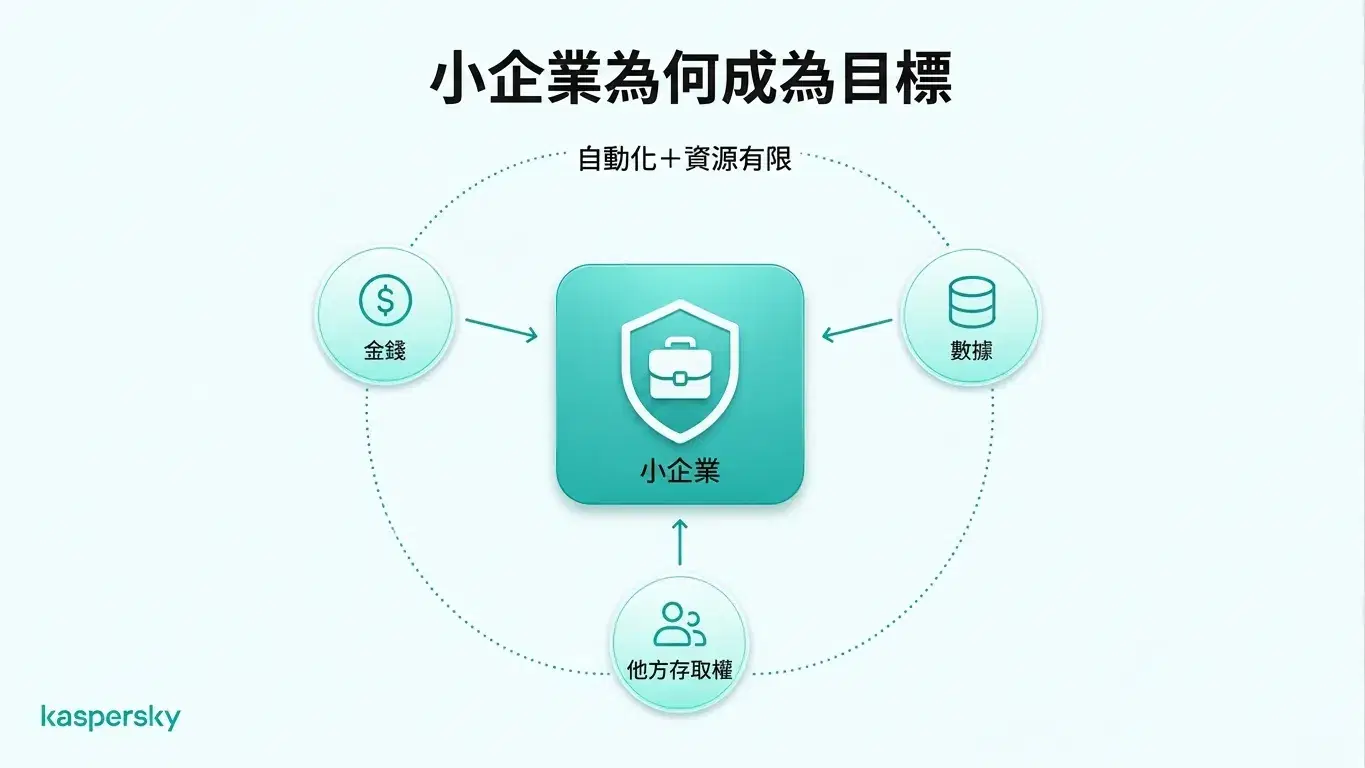
金錢是明顯動機之一。攻擊者可能嘗試盜取公司帳戶或實行其他形式的金融詐騙;勒索攻擊也是黑客直接取得贖金的常用手段。
小型企業常持有有價值的資訊,包括顧客資料、員工紀錄、登入憑證以及商業機密。它們與大型企業的合作關係也可能增加價值,因為攻擊者有時會利用被攻陷的供應商或合作夥伴作為跳板,入侵其他企業。
另一個因素是資源不足。較小公司可能缺乏 IT 支援,亦較少建立正式的 網絡安全 流程。這並不表示小型企業必然不安全,但會讓常見弱點更難被迅速發現與修補。
重點摘要:
- 小型企業可能會被直接鎖定,但許多攻擊屬於自動化或機會性,而非個別針對。
- 網絡犯罪動機包括詐騙付款、勒索、取用商業帳戶,或竊取對公司和顧客有價值的資料。
- 商業電郵、員工憑證、顧客紀錄以及供應商關係,都可能令小公司成為有利目標。
- 與大型機構的關聯亦會產生供應鏈風險,使小型企業成為入侵其他目標的踏腳石。
- 有限的 IT 資源與較少的專責保安流程,若常見弱點未被處理,會增加暴露風險。
- 基本防護措施,例如 MFA、獨特密碼、安裝安全更新、端點防護、員工保安意識,以及經常測試的備份,都能降低多數常見風險。
黑客如何攻擊小型企業?
黑客常透過釣魚、社交工程、憑證竊取、惡意軟件、勒索軟件及未修補的軟體漏洞來攻擊小型企業。這些方法可讓攻擊者在不需複雜手段的情況下,取用商業帳戶、敏感資料或關鍵系統。
釣魚與商業電郵詐騙
釣魚電郵、假登入頁面、冒充及其他社交工程手法常被用來竊取憑證或操縱付款。
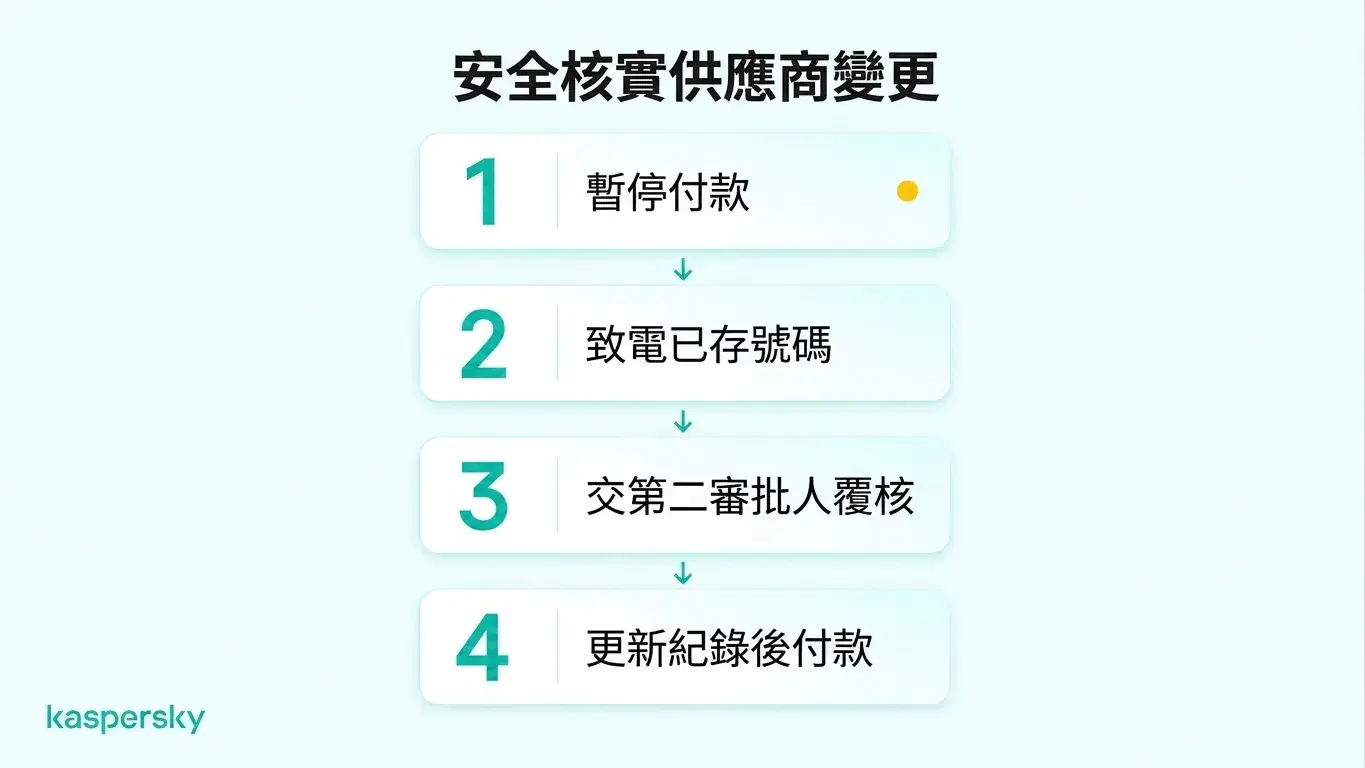
常見例子是一張偽造的供應商發票。攻擊者可能冒充認識的供應商,發送看似真實但更改了銀行帳號的發票;若未經獨立核實,企業就可能直接把款項匯給攻擊者。
惡意軟件與勒索軟件
惡意軟件 會竊取資訊、監控活動,或讓攻擊者未經授權存取裝置。勒索軟件可加密公司檔案並癱瘓營運。有些 勒索攻擊 同時伴隨敏感資料外洩,威脅若不付贖金便公開資料。
被盜用的憑證
薄弱或被盜用的密碼會讓攻擊者取得商業電郵及其他帳戶。一旦入侵,他們可能閱讀電郵、冒充員工,或利用受信任帳戶針對客戶與供應商行騙。
軟體漏洞
未打補丁的應用程式與不安全的遠端存取工具,會為商業系統創造入侵點。保持軟體在支援期內並及時更新,能在攻擊者利用前關閉已知弱點。
小型企業被入侵後會發生甚麼事?
成功的網絡攻擊會令小型企業蒙受金錢損失、中斷日常營運、洩露敏感資料,並損害顧客信任。對資金或資源本就有限的公司,影響尤其嚴重。
財務損失通常是首要考量。成本可能來自詐騙付款、復原作業、流失業務、替換系統或勒索要求。這些費用對許多小型企業來說難以承擔。
營運中斷對小型企業尤其困難。若重要帳戶、檔案、付款系統或雲端服務無法使用,日常營運可能停擺。沒有專責的 IT 支援,恢復存取與恢復正常營運可能需要更長時間。
網絡攻擊亦可能導致 資料外洩,曝光顧客、員工或機密商業資訊。視乎涉事資料與適用法律,企業或需調查事件、通知受影響方,或向相關機構舉報。
若敏感資料曝光或服務中斷,顧客與商業夥伴可能喪失對企業的信心。對依賴回頭客與長期關係的小型企業而言,這種打擊尤其致命。
小型企業如何自保,抵禦黑客?
小型企業可透過為帳戶設定強而獨特的密碼並啟用 MFA、保持裝置更新、使用 端點防護,以及 訓練員工識別社交工程 等方法降低網攻風險。定期備份與清晰的事件回報程序亦是重要防線。
保護商業帳戶。為商業帳戶使用強而獨特的密碼,並用可信的 密碼管理器 儲存,避免重複使用同一組憑證。
重要帳戶(如電郵、雲端平台、金融服務及管理員帳戶)應啟用多因素認證(MFA)。員工只應獲得其職務所需的系統與資料存取權限。
保護裝置與軟體。公司筆電、電話及其他裝置應即時安裝安全更新。可靠的端點防護能協助偵測並阻擋惡意軟件、勒索軟件、惡意網站等威脅。當舊有或不再受支援的軟體仍可存取重要系統時,應盡量替換。
經業界領先實驗室獨立測試並獲獎認可。



員工應知道如何辨識釣魚郵件與異常付款要求。企業亦應建立簡單的核實程序,避免員工單靠電郵或訊息判斷真偽。
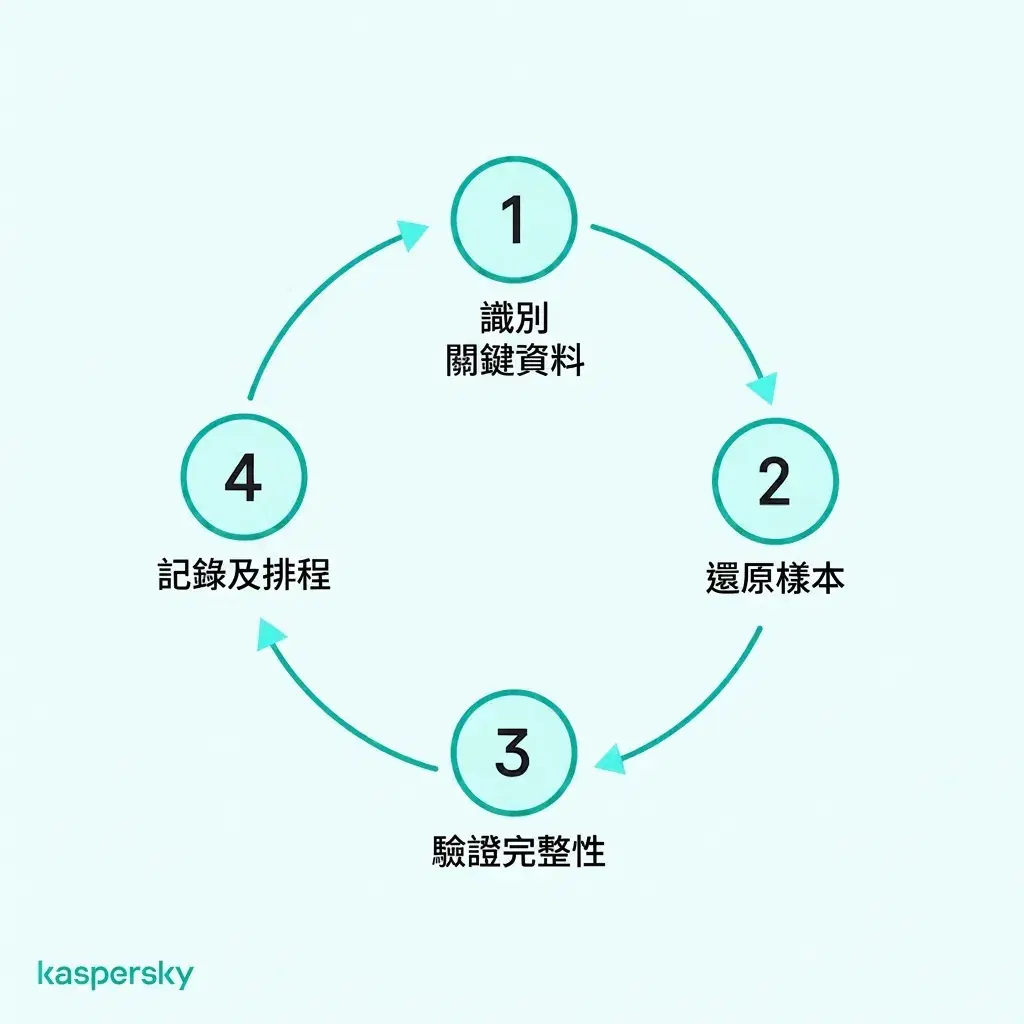
為可能的安全事件作好準備。保留重要商業資料的安全 備份 並定期測試,確保資料確實能還原。員工也應知道在收到可疑訊息、遺失裝置或懷疑帳戶被入侵時要聯絡誰。
延伸閱讀:
推薦產品:
FAQs
沒有網站的小型企業會被黑客攻擊嗎?
會的。網站只是其中一個潛在入侵點。即使公司沒有公開網站,攻擊者仍可針對商業電郵、雲端帳戶、員工裝置、遠端存取服務、密碼與供應商下手。
小型企業如何判斷是否被黑客入侵系統?
警示徵兆包括不明的登入通知、意外的密碼變更、電郵新增轉寄規則、異常付款、不明軟體或裝置異常行為。安全軟體與帳戶活動日誌也有助識別可疑存取。
誰應對雲端安全負責?
雲端安全通常屬於供應商與使用該服務的企業間的共同責任。供應商通常負責保護底層雲端基礎設施,而客戶則需負責帳戶安全、存取權限、設定以及所儲存的資料。具體分工視所使用的雲端服務類型而定。
哪些行業最常成為網絡攻擊目標?
根據 Verizon 的 2026 年資料外洩調查報告,製造業、專業服務、公共管理、醫療保健及金融業錄得較多確認的資料外洩案件。不過,不同行業與不同規模的企業皆面臨網攻風險。