騙徒如何取得你的個人資料?
騙徒取得個人資料的途徑有很多。部分情況他們會透過網絡釣魚訊息、假網站、詐騙電話、問答遊戲、調查或其他社交工程手法誘使人自我洩露。資訊亦可能被惡意軟體直接從裝置盜取、在資料外洩(data breach)事件中曝光、從公開來源蒐集,或透過實體手段如卡片盜刷或偷信件等方式取得。
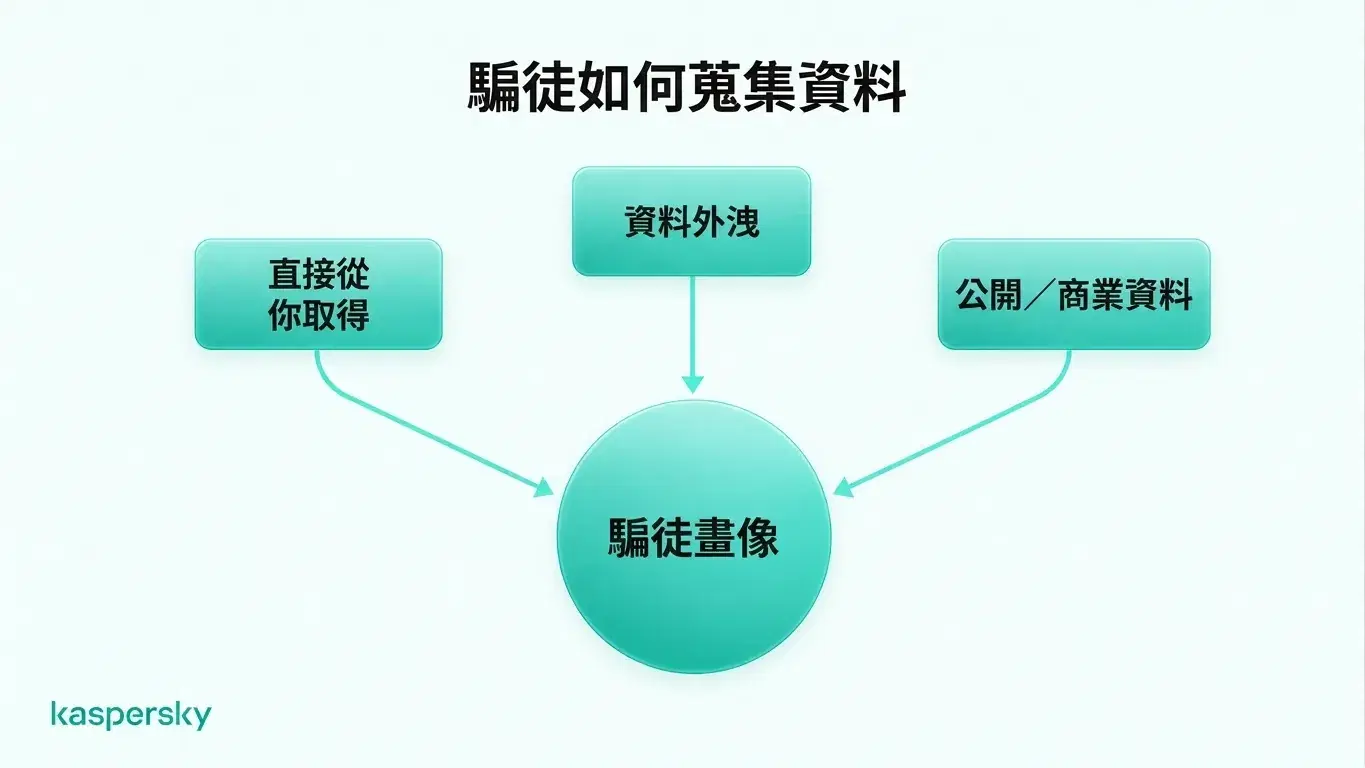
騙徒通常會從多個來源蒐集資料,而非只靠單一入侵。將不同資訊串連起來後,他們能拼湊出更完整的個人檔案,令詐騙看起來更可信。
- 騙徒常見三大取得資訊的方式:直接向受害者套取、來自資料外洩或被竊取的資料,以及從公開或商業化來源購得的資訊。
- 不同的資料片段可以被結合,形成更詳盡的個人檔案,這就是為何騙徒有時會掌握真實細節的原因。
- Kaspersky 在 2025 年的研究發現,被分析的釣魚攻擊中有 88.5% 旨在竊取帳戶憑證。
- 來電或訊息如知道你的姓名、地址、銀行或僱主等真實資訊,並不代表來電方可信。
- 使用安全軟體、只下載信賴來源的檔案、即時安裝軟體更新,以及在線上分享較少個人資訊,都能減少騙徒可取得的資料量。
- 若個人資料外洩(或被盜用),採用獨一無二的密碼與雙重認證(2FA)可令洩露的憑證大幅降低價值。
網絡釣魚與社交工程
網絡釣魚與其他社交工程手法以心理操控為主,而非純粹技術性入侵(hacking)。騙徒可能發送看似來自銀行、速遞公司、政府部門、僱主或其他可信機構的電郵或致電。
此類詐騙有多種形式。短訊釣魚(short message phishing)或簡稱短訊釣魚(短訊釣魚(smishing))以簡訊為媒介;語音釣魚(vishing)以電話語音為手段。假網站、網上商店、問答遊戲、調查、比賽或贈品活動也可以設計成蒐集個人資訊的陷阱。
目的通常是誘使受害者洩露使用者名稱、密碼、付款資料或其他識別資訊。詐騙可能要求點擊含惡意程式的連結,或讓對方取得裝置的遠端存取權。
資訊竊取程式與其他惡意軟體
惡意軟體能直接從受感染裝置蒐集個人資料。資訊竊取程式(infostealers)是專門搜尋並偷取儲存的密碼、瀏覽器 Cookie、付款資料、檔案及其他敏感資訊的惡意程式。
惡意軟體可透過惡意下載、釣魚附件、被駭網站或偽裝成正當軟體的假應用程式感染裝置。
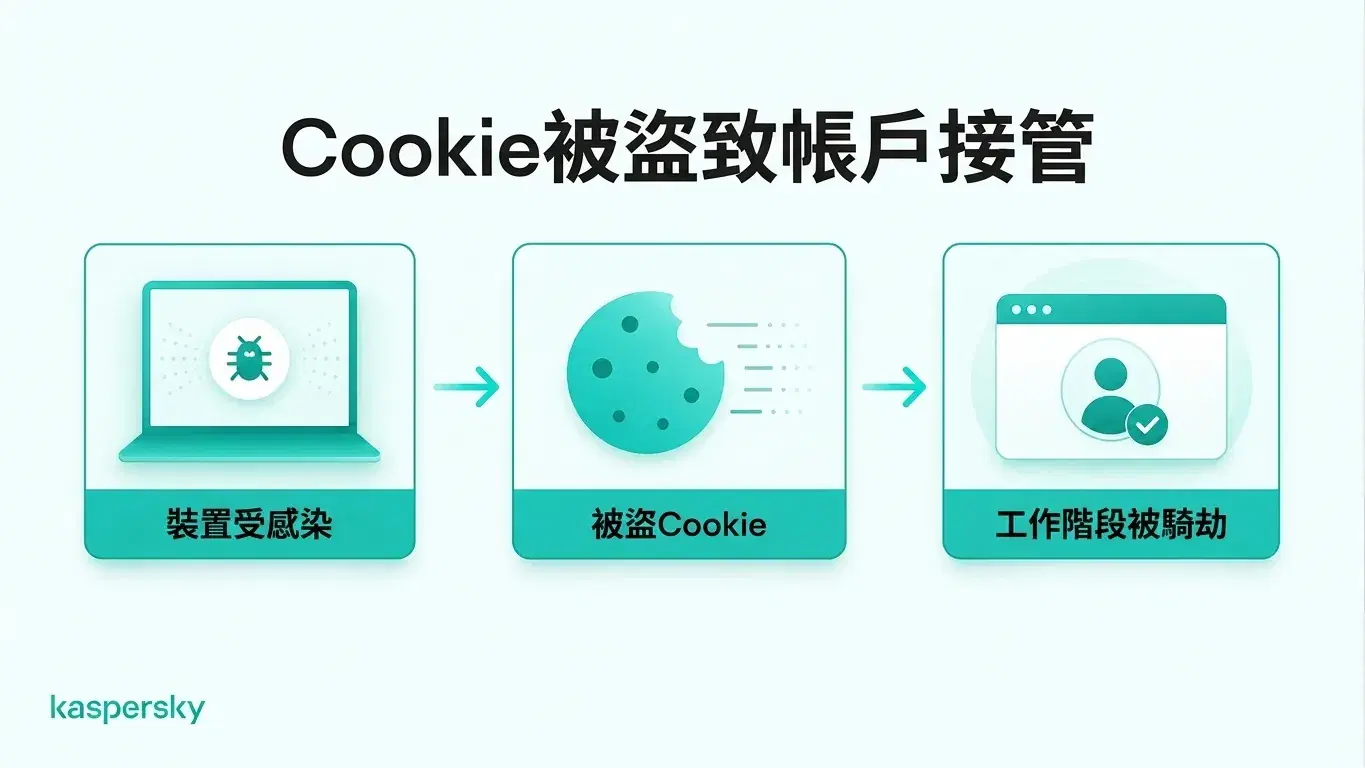
瀏覽器 Cookie 同樣具價值:被盜的工作階段 Cookie(session cookies)可能讓攻擊者在不重新輸入密碼的情況下劫持正在進行的登入會話。這也是為何受信任的裝置若被感染,可能會暴露不只本機檔案的原因。
資料外洩
即使個人本身沒有任何錯誤,所使用的公司或網上服務亦可能導致個人資料被曝光。
一次資料外洩(data breach)可能會洩露電郵地址、電話號碼、姓名、密碼、付款資料、出生日期或其他帳戶資料。被竊憑證可能被重複用於其他詐騙,或在暗網販售予其他不法分子。
被盜資料的效用可維持很長時間。即使舊密碼已失效,電郵、電話號碼、住址或出生日期等資訊仍可與其他來源的更新資訊結合,用於某些身分詐騙手法。
公開來源與資料經紀商
並非所有騙徒用到的資訊都來自偷竊,有些本來就是公開或可商業購得。
社交媒體檔案可能揭露姓名、工作單位、親屬、位置、生日、興趣、旅遊計劃及其他個人細節。公開紀錄、尋人資料庫、目錄與資料經紀商(data brokers)可提供聯絡資料、地址與人口統計資料等補充資訊。
實體手段
騙徒亦會在離線環境收集資訊。側見(shoulder surfing)指在公共場所偷看他人輸入密碼或其他敏感資料的行為。
卡片盜刷(含安裝讀卡器、skimming)可擷取付款卡資料,偷信件可能取得銀行對賬單、帳戶資料或身分文件。遺棄的紙本文件若未被妥善銷毀,也會洩露有用的個人資訊。
騙徒可用你的個人資料做甚麼?
騙徒能做的事視取得的資料種類而定。即使只有電郵或電話號碼,也可用於釣魚或定向詐騙;更多資訊則能促成更具說服力的冒充、帳戶接管或身分盜用(身分盜用)。
例如,騙徒可能把資料外洩中曝光的電郵地址與社交媒體上找到的僱主名稱結合,再發送看似來自公司人事部(HR)的釣魚訊息,使請求看起來更可靠。
掌握真實個人細節並不代表來電或訊息就可信。
騙徒會根據不同資訊作不同用途:
|
被曝光的資訊 |
騙徒能如何利用 |
|
電郵地址與電話號碼 |
發送定向釣魚訊息、詐騙來電或偽造帳戶通知。 |
|
使用者名稱與密碼 |
嘗試存取帳戶或在其他服務上測試重複使用的憑證。 |
|
付款卡或銀行資料 |
嘗試未經授權的交易或其他金融詐騙,視取得的資訊而定。 |
|
姓名、地址與社交媒體資料 |
冒充可信聯絡人或讓詐騙看起來更具說服力。 |
|
身分證件或敏感個人資料 |
嘗試身分盜用、偽造申請或冒用帳戶。 |
|
瀏覽器 Cookie 與已登入的會話 |
可能在不用再次輸入密碼的情況下劫持已登入的帳戶。 |
如果騙徒掌握了你的個人資料,應該怎麼做?
第一步是找出可能被曝光的個人資料種類。正確的應對方式會視乎資料類型、帳戶是否被存取,以及裝置是否遭入侵而異。
|
被曝光的資訊 |
主要風險 |
應採取行動 |
|
密碼或帳戶憑證 |
帳戶接管與未經授權存取 |
更改受影響的密碼,包括在其他重複使用同一密碼的帳戶。啟用雙重認證(2FA)、檢查帳戶活動,並登出任何不熟悉的會話。 |
|
付款卡或銀行資料 |
未經授權付款與金融詐騙 |
立即聯絡你的銀行或卡片發行機構,詢問是否需要凍結或更換卡片/帳戶,並檢查近期交易紀錄。 |
|
身分證件或敏感個人資料 |
身分盜用與冒用風險 |
聯絡相關發證機構或服務求取指引。留意是否有陌生帳戶或冒名申請,並舉報懷疑的身分盜用事件。 |
|
電郵地址或電話號碼 |
釣魚、詐騙來電與定向冒充 |
對於突如其來的訊息或來電要特別小心,特別是當訊息包含真實個人細節時。避免點擊可疑連結,並用官方聯絡方式獨立核實來信或來電的要求。 |
|
瀏覽器 Cookie、已登入會話或惡意軟體相關資料 |
會導致會話劫持和進一步的憑證竊取風險 |
使用受信任的安全軟體檢查並清理受影響的裝置。然後在乾淨的裝置上更改重要密碼、撤銷活躍會話(如可行),並檢查帳戶活動。 |
持續監察重要帳戶是否有可疑登入、密碼重設企圖或未經授權的交易。如發現確實被濫用,請向相關服務提供者或機構舉報。
如何保護你的個人資料,避免被騙徒利用?
保護個人資料的第一步是提高騙徒蒐集有用資訊的難度。對突如其來的訊息或來電保持警覺,尤其當對方營造緊迫感或要求存取帳戶時。即使來自看似可信的機構,也要透過該機構的官方聯絡方式獨立核實後才分享資料或授權存取。
帳戶亦需要良好保護。為每個網上帳戶使用不同密碼,並考慮把密碼儲存在信譽良好的密碼管理器(password manager)。同時盡量在可用處啟用多因素認證(多因素認證(Multi‑Factor Authentication, MFA)),這樣僅靠密碼通常不足以存取帳戶。
裝置亦應防護以抵禦惡意軟體與資訊竊取程式。只從信賴來源下載應用與軟體、即時安裝安全更新,並使用能偵測惡意檔案、釣魚網站與其他威脅的信譽良好安全軟體。
透過檢視社交媒體私隱設定與避免公開不必要的細節(例如生日、家庭資料或旅遊行程)來限制線上可見的個人資訊。刪除不再使用的帳戶,並從不再需要的線上服務移除個人資料。
留意資料外洩通知與可疑登入提示。雖然這些預防措施無法避免所有資料外洩,但能降低曝光機會,並讓你在被盜用前採取回應行動。
Kaspersky Premium 將防毒保護與阻擋惡意網站與釣魚攻擊的工具結合,能協助識別資料與密碼外洩並安全管理密碼。



延伸閱讀:
推薦產品:
FAQs
僅憑一條短訊或一通電話,騙徒能取得你的資料嗎?
單憑訊息或來電通常不足以被盜用。更大的風險在於收信者點擊惡意連結、回覆個人資料、安裝軟體或允許他人存取裝置。回覆也會證實該電話號碼仍在使用。對可疑訊息,最好封鎖並刪除。
只有姓名和地址,能被人偷走身分嗎?
只有姓名和地址通常不足以完成身分盜用,但這些資訊會讓定向詐騙和冒充更具說服力。身分盜用通常還需要其他資料,例如出生日期、身分證件資料、帳戶憑證或其他個人資料。
騙徒需要哪些資料才能存取你的銀行帳戶?
單憑姓名與銀行帳號通常無法存取網上銀行。騙徒通常還需其他驗證資料,例如登入憑證、安全碼,或存取受信任的裝置、活躍會話或螢幕。
如何分辨你的卡是否被安裝了盜刷裝置?
在自助櫃員機上很難直接察覺。鬆動或異常的卡槽、或其它不尋常的附加裝置可能是警示。最清楚的徵兆常是未經授權的交易或銀行通知。