勒索軟件是一種透過控制你的檔案或整部裝置並將其「挾持」以索取贖金的惡意程式。它不會把你的電腦偷走,而是把門鎖上,然後向你收取解鎖的費用。
究竟什麼是真正的勒索軟件攻擊?如何阻止它?以下說明這類攻擊的展開流程、可能造成的危害,以及如何把自己打造得更難成為目標以防範勒索軟件。
- 勒索軟件是以敲詐為目的的惡意程式,會加密檔案、鎖定裝置或竊取資料,直到支付贖金為止。
- 大部分感染始於網絡釣魚電郵、惡意下載、被盜密碼或未修補的軟件漏洞。
- 現代攻擊者常常在加密之前先偷出資料,因此僅有備份未必能完全還原損失。
- 通常不建議支付贖金;解密可能會失敗,且被盜的資料仍有可能外洩。
- 孤立的備份、及時更新、強化帳戶安全,以及安裝資安軟件都能大幅降低風險。
- 若裝置遭感染,應立即斷線並保留勒索訊息作為證據。
什麼是資安領域的勒索軟件?
在資安範疇內,勒索軟件的定義很簡單:以敲詐為目的而設計的惡意軟件。它會阻止你存取檔案或整部裝置,通常透過加密達成,並要求支付贖金。許多變種會先竊取資料,使它成為當今最嚴重的網絡威脅之一。
這個名稱結合了「ransom(贖金)」與「software(軟件)」,它既描述一種程式類型,也描述一種營利模式。與靠隱匿獲利的間諜軟件不同,勒索軟件只有在受害者知道自己的檔案被鎖並理解攻擊者要求時才會賺錢。
勒索軟件是病毒嗎?
不完全相同。兩者都屬於惡意軟件,但命名依據不同。病毒是以其傳播方式定義,會把自身複製進其他檔案或程式;勒索軟件則以其行為定義:加密你的檔案並索取贖金。
勒索軟件如何運作?
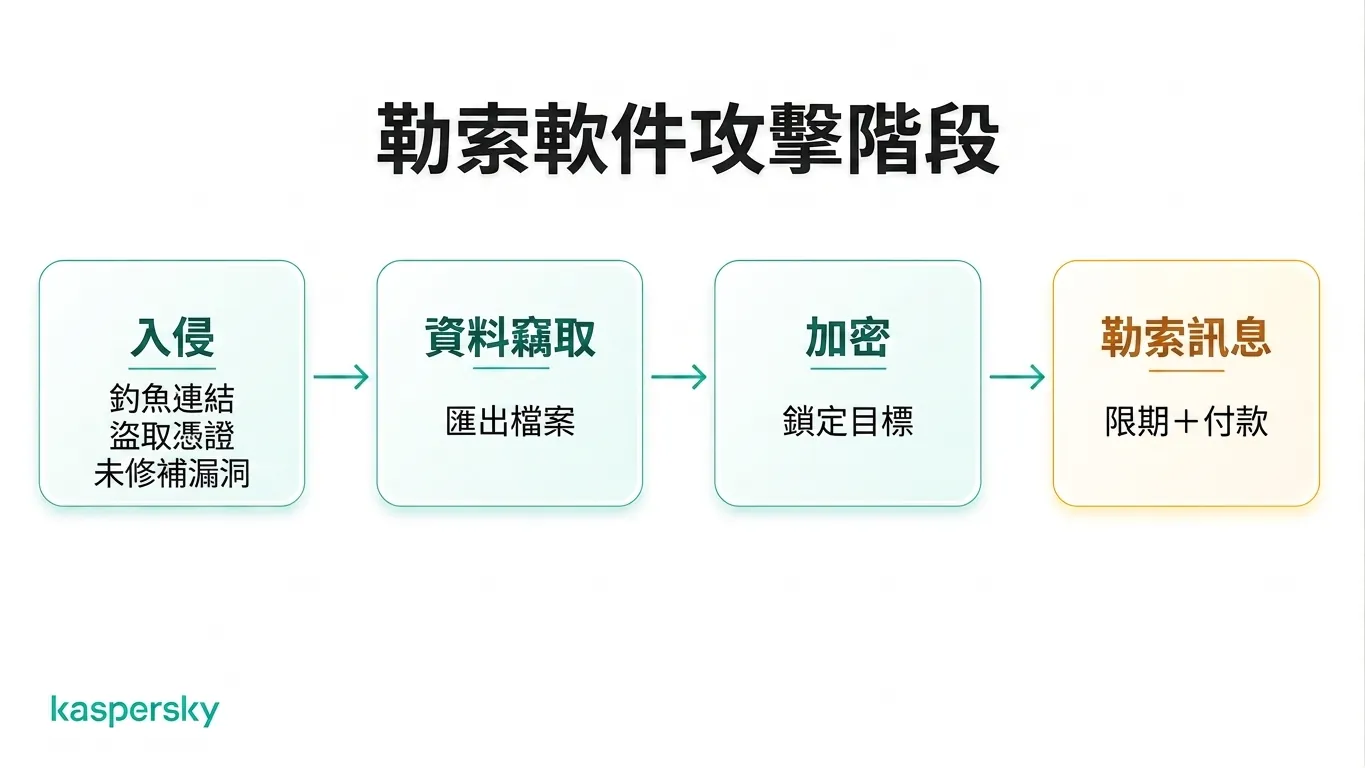
勒索軟件的運作分為多個階段。惡意程式先取得裝置存取權、定位重要資料——在很多情況下先將資料複製走——然後加密檔案並顯示贖金要求。
攻擊者如何取得存取權?
主要有三條路徑:網絡釣魚電郵、被盜憑證,以及未修補的軟件漏洞。只有第一種需要有人點擊,因此感染有時可在沒有明顯下載情況下開始。
一封網絡釣魚訊息會偽裝成發票、送貨通知或同事傳來的郵件,當開啟附件或點擊連結時便安裝惡意程式。被入侵的網站和偽造軟件下載也是同一原理。
憑證路徑較為隱蔽。某次資料外洩洩露的密碼可能幾個月後仍在遠端存取門戶可用,這樣攻擊者便擁有合法登入,而不必另找立足點。
未修補的軟件則完全不需騙術。攻擊者直接利用漏洞,無需使用者任何操作。
攻擊者取得存取後會發生什麼?
攻擊者通常不會立刻加密所有東西。首先他們會掃描網絡、找出最有價值的檔案,並將其複製到自己的伺服器。只有在那之後才會加密檔案並交付勒索訊息,訊息會有期限並威脅公開被盜資料。
偵察可能持續數日或數週,重點通常放在受害者最無法承受失去的資產,例如家庭電腦上的照片庫、或企業網絡中的客戶資料與備份。
為何攻擊者要索取贖金?
受害者為了拿回自己的檔案願意支付的金額通常高於資料在黑市上的價格。被盜資料只能賣給願意買的人,且價格由買家決定。把一個組織鎖在系統之外會創造一個必須談判的買方。
有哪些勒索軟件範例?
勒索軟件攻擊可追溯至1989年,當時以軟磁片散布的原始程式要求用郵寄方式付款;自2000年代中期以來持續演進。其中兩起攻擊特別改變了人們對勒索軟件蔓延速度與程度的預期。
WannaCry
2017年5月,WannaCry在數天內感染了約150國家、約20萬部電腦。它透過過時 Windows 系統的一個漏洞自動傳播,不需要電郵誘騙或人為點擊。該漏洞已有數週的修補程式可用,安裝修補的機器則未受影響。WannaCry 令勒索軟件成為頭條新聞,其教訓至今仍然適用:未修補的軟件能把單一感染變成疫症。
Maze 與現代勒索軟件
Maze在2019年改變了作法。其操作者在加密前先竊取資料,並公布拒付贖金受害者的樣本,證明良好的備份已不足以獨自解決問題。這種手法迅速成為常態。像 LockBit、Akira 與 Qilin 等集團,如同企業般營運,設有談判入口與資料外洩網站。
勒索軟件主要類型有哪些?
勒索軟件類型通常依據惡意程式對資料與裝置的處理方式分類,而非其背後團隊。簡言之,勒索軟件會加密你的檔案、鎖定裝置、竊取資料,或同時具備上述行為。
加密型勒索軟件(Crypto ransomware)
加密型勒索軟件使用強大的密碼學對個別檔案進行加密,但仍讓裝置繼續運作。文件、試算表和相片看似存在但無法開啟,常被重新命名為陌生副檔名。電腦通常仍足以顯示贖金訊息。
鎖機型勒索軟件(Locker ransomware)
鎖機型勒索軟件會封鎖整部裝置而非單一檔案。全螢幕訊息取代桌面,鍵盤與滑鼠僅回應輸入付款資訊。底下的檔案往往保持完整,這使得某些鎖機案例比加密型較易復原。
資料竊取型勒索軟件
部分現代勒索軟件以竊取敏感資訊為優先,並可能同時或取代加密行為。敲詐手段轉為威脅公開或出售被盜資料,因此從備份還原檔案無法解決隱私風險。
什麼是雙重勒索、三重勒索,以及勒索軟件即服務?
勒索軟件已形成一個產業,這三個術語描述的是其運作方式而非程式本身如何運作。
雙重與三重勒索
雙重勒索將加密與資料竊取結合。即使支付解密金鑰,受害者仍可能面臨第二次索求以保密被盜資料。三重勒索則加入更多壓力手段,例如聯絡受害者的客戶、中斷服務或直接騷擾員工。
什麼是勒索軟件即服務?
勒索軟件即服務 (Ransomware-as-a-Service, RaaS)像訂閱型商業模型。開發者建立惡意程式與付款基礎設施,然後出租給執行攻擊的犯罪分子並分贓。這種模式降低了技術門檻,導致活動中的攻擊者數量增加,使勒索成為最有利可圖的網路犯罪形式之一。也解釋了為何同一個勒索家族會出現在成千上萬件無關的攻擊中。
勒索軟件有哪些警示徵兆?
勒索軟件常在攻擊前或攻擊中洩露跡象,及早辨識可限制損害。若以下幾項同時出現,請視為裝置已被感染並立即採取行動。
常見感染徵兆
特別注意下列症狀:
- 檔案突然無法開啟,或出現怪異的新副檔名
- 以文字檔、桌布或彈出視窗形式出現的勒索訊息
- 要求付款以恢復存取的鎖定畫面
- 安全軟件在未經你操作下被停用
- 不尋常的磁碟活動或系統明顯變慢
- 網絡磁碟、共用資料夾或連接裝置上的檔案變得無法讀取
勒索訊息通常長什麼樣?
大多數勒索訊息遵循範本:說明檔案已被加密或被竊、以加密貨幣標示的價格、付款指示或聯絡管道,以及最後期限。有些會加入倒數計時器或威脅公開資料。
若發現勒索訊息,請立即斷開受影響裝置的連線,並在確認勒索軟件家族前不要刪除已加密的檔案。
勒索軟件如何跨裝置傳播?
入侵單一機器對攻擊者來說易如反掌;真正的危害在於感染向外擴散時發生的連鎖效應。
網絡磁碟與共用資料夾
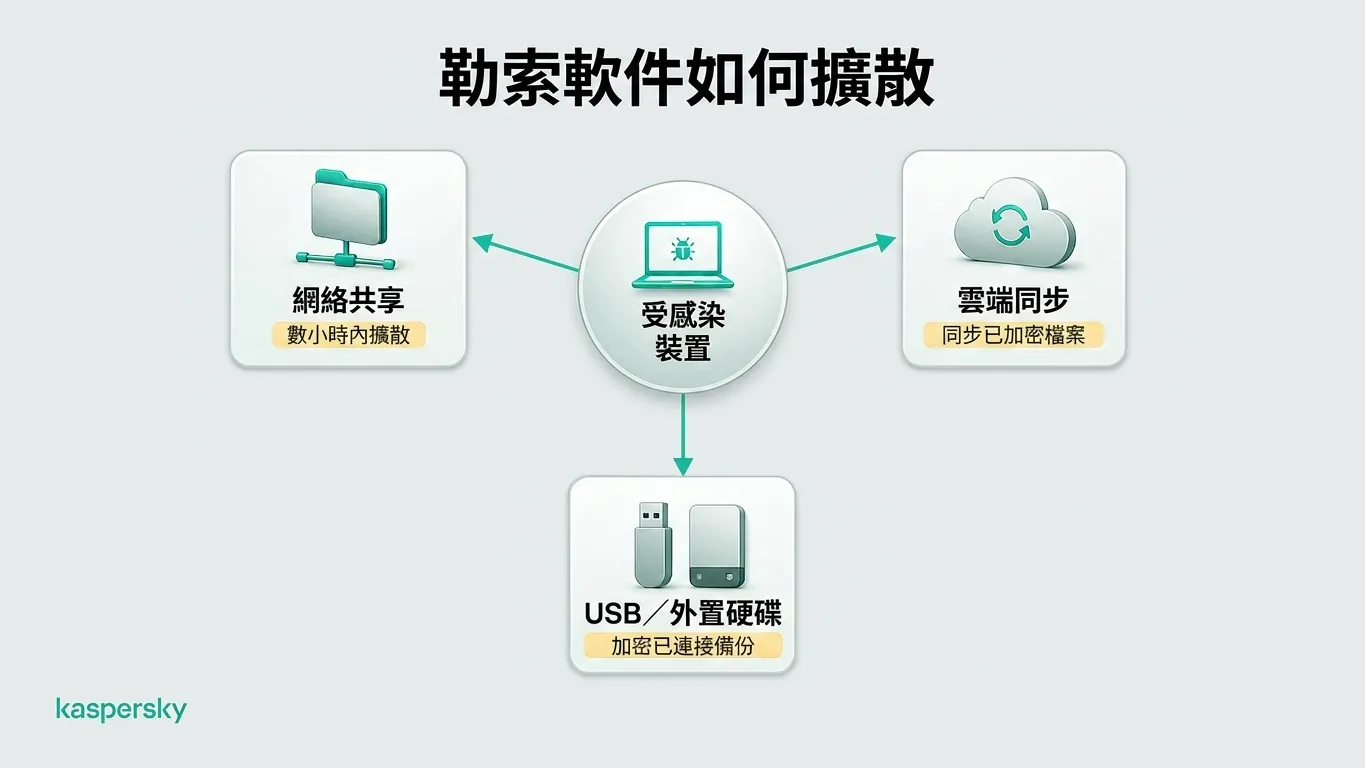
勒索軟件把首台被攻陷的機器當成起點。被入侵使用者能開啟的任何資源,惡意程式也能開啟,這讓已對應的磁碟與共用資料夾立即暴露在風險中。有些樣本還會掃描網絡上其他裝置,這就是為何一部手提電腦能在數小時內演變成全公司問題的原因。
雲端儲存與備份
同步並非真正的備份。若被感染機器上的資料夾會同步到雲端,加密後的版本可能會自動取代原有健康的檔案。攻擊者也知道這一點,定位並刪除備份是現代攻擊的常規步驟。
可移除媒體
USB 隨身碟與外接磁碟依然簡單且有效。任何在加密時連接的裝置很可能會和其他資料一起被加密,因此長期插著的備份磁碟其實比看起來更不安全。
共同關鍵在於「連線」,這也是為何及早隔離感染裝置至關重要。
勒索軟件會造成哪些損害?
勒索金額是攻擊最明顯的成本,但對個人與企業而言,損害遠超過贖金本身。
對個人的影響
對家庭使用者來說,損失具有個人性質。十年來的家庭相片、報稅記錄、雲端儲存與文件可能一夕間無法存取。如果攻擊者同時竊取資料,身份盜用會成為長期隱憂。許多受害者表示心理壓力是最難忍受的部分,且這種壓力往往在技術問題解決後仍會持續。
對企業的影響
對組織而言,停機通常是最大的一項支出。訂單停擺、員工閒置、客戶流失,直到系統重建完成。
被盜資料可能觸發通報義務、監管審查,以及與客戶就資料外洩進行困難對話。小型企業常成為目標,因為攻擊者預期它們的防護較薄弱。
如何預防勒索軟件?
無法完全避免所有勒索軟件,但幾個簡單習慣可以阻止大多數攻擊。
備份你的資料
備份能把災難變成不便。遵循3-2-1原則:保留三份資料副本於兩種不同儲存類型,並至少有一份離線或異地存放。離線副本應使用已斷開的外接硬碟或專用備份服務,而非雲端同步,因為同步會把加密檔案也一併複製。
保持軟件與裝置更新
更新可封堵勒索軟件利用的安全漏洞,請為作業系統、瀏覽器、應用程式與電腦安全軟件開啟自動更新。
保護你的帳戶
被盜登入憑證已成為標準入侵路徑,故強化帳戶安全就是防範勒索的一部分。為每個帳戶使用獨一無二的密碼,讓密碼管理工具幫你記憶,並在能開啟時啟用多重驗證 (MFA)。優先保護最關鍵的帳戶:電郵、雲端儲存,以及任何可遠端存取你裝置的服務。
使用值得信賴的資安軟件
資安軟件能補足習慣無法替代的防線,監測惡意檔案、可疑行為以及加密進行時的特徵活動。專門的勒索防護工具能在任何檔案受影響前阻斷多數攻擊。把它當作多層防護中的一層,而非替代備份與更新的全盤方案。
遭遇勒索軟件攻擊後你應該怎麼做?
遭遇勒索攻擊後的目標是遏止損害並釐清情況,在決定如何復原前不要輕易採取可能影響鑑識或恢復的行動。
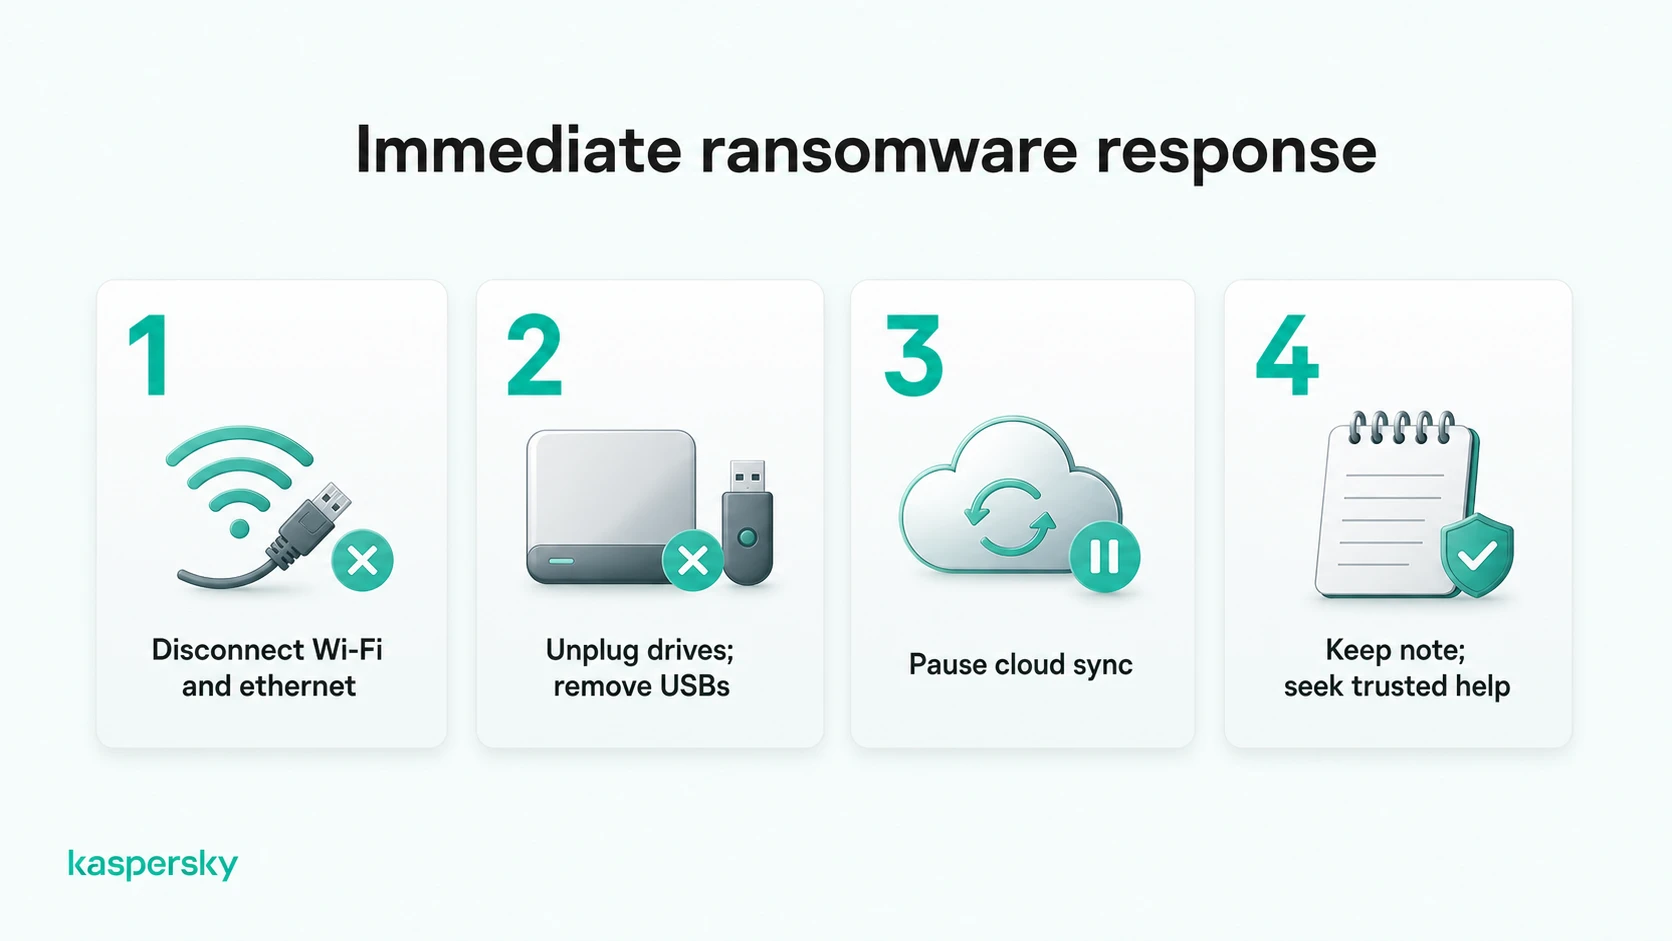
隔離受感染的裝置
一旦懷疑有勒索軟件,立即關閉該機的 Wi‑Fi 並拔除任何網絡線。移除外接硬碟與隨身碟,若可行也暫停其他裝置的雲端同步。
隔離能阻止惡意程式擴及共用資料夾與網絡上的其他機器。若為工作用裝置受影響,請立即通知你的IT 團隊,因為他們可能想自行處理隔離步驟。
保存證據並尋求可信協助
保留勒索訊息,並不要刪除已加密的檔案。這些資料有助於辨識勒索軟件家族,進而決定是否存在免費解密工具。拍攝螢幕畫面並記錄問題開始時間。
由執法機構與資安廠商共同運作的專案No More Ransom提供辨識工具和合法的解密工具,且免費可用。向當地執法機關通報攻擊也可能有助,且在某些地區對企業而言是法定義務。
應該支付贖金嗎?
一般不建議支付。無法保證會收到或能使用解密金鑰;有些受害者付款後仍拿不到任何東西。被盜資料仍可能被公開或出售,犯罪分子的刪除承諾無從驗證。付款也可能讓你被標記為願意支付的對象,招致後續勒索;在某些司法管轄區,付款甚至可能帶來法律風險。
被勒索軟件加密的檔案能否恢復?
能否復原取決於你是否擁有乾淨的備份,或是否有針對該勒索軟件家族可用且可運作的解密工具。
從備份還原檔案
備份是最可靠的復原途徑,但有一個條件:只有在勒索軟件完全移除後才執行還原,否則新的備份可能再次被加密。理想情況為感染前就已製作的離線或異地備份。也請檢查雲端服務的版本記錄,部分服務會保留較舊的檔案版本,這些版本在攻擊中可能倖存。還原後請測試檔案完整性,再判斷事件是否已結束。
查找合法的解密工具
確實存在免費解密工具,但僅針對特定的勒索軟件家族,通常是開發者犯錯或金鑰被警方繳獲的案例。No More Ransom 的辨識工具能從樣本檔案判定株系,並在有匹配的解密工具時指引下載。避免透過搜尋結果下載所謂的「免費解密工具」,這常被用作散布更多惡意軟件的偽裝。如果今天尚無解密工具,請保留已加密的檔案;未來可能會有解密工具釋出。
延伸閱讀:
推薦產品:
FAQs
勒索軟件會感染智能手機嗎?
會,主要是 Android。通常透過側載應用、假更新或惡意連結入侵,多數情況是鎖定螢幕而非加密檔案。iPhone 很少受影響,但有時騙局彈出視窗會偽裝成勒索訊息威嚇使用者付款。
勒索軟件只會鎖定企業嗎?
不會。企業固然成為高額贖金的目標,但個人也經常遭遇網絡釣魚、惡意下載與受感染網站的攻擊。家庭使用者常因較少保持孤立備份或未在每部裝置上運行最新資安軟件而更容易成為目標。
勒索軟件會傳播到我網絡上的其他裝置嗎?
會。許多變種在感染一臺機器後會掃描網絡磁碟、共用資料夾與連接裝置。雲端同步與持續連線的備份也可能把加密檔案覆寫到備份中。斷開感染裝置能限制擴散。
一場勒索軟件攻擊需要多久?
加密本身可能在數分鐘或數小時內完成。但若攻擊者先竊取資料,他們可能在網絡內滲透數日或數週,因此可見的攻擊行為之所以突然,是因為準備期並未被察覺。