甚麼是行動應用程式安全?
行動應用程式安全(Mobile app security)是保護行動應用程式、其處理的資料,以及它們所連接的服務,免受未經授權存取、濫用和網絡攻擊的做法。
它的重要性在於行動應用程式常用於處理敏感活動,例如網上銀行、購物、即時通訊和存取企業系統。應用程式中的安全弱點可能會洩露個人資料、登入憑證、付款資訊或公司紀錄。
行動應用程式安全與行動裝置安全不同:後者著重保護手機或平板本身;同時它也有別於應用程式隱私,後者關注個人資料如何被收集與分享。
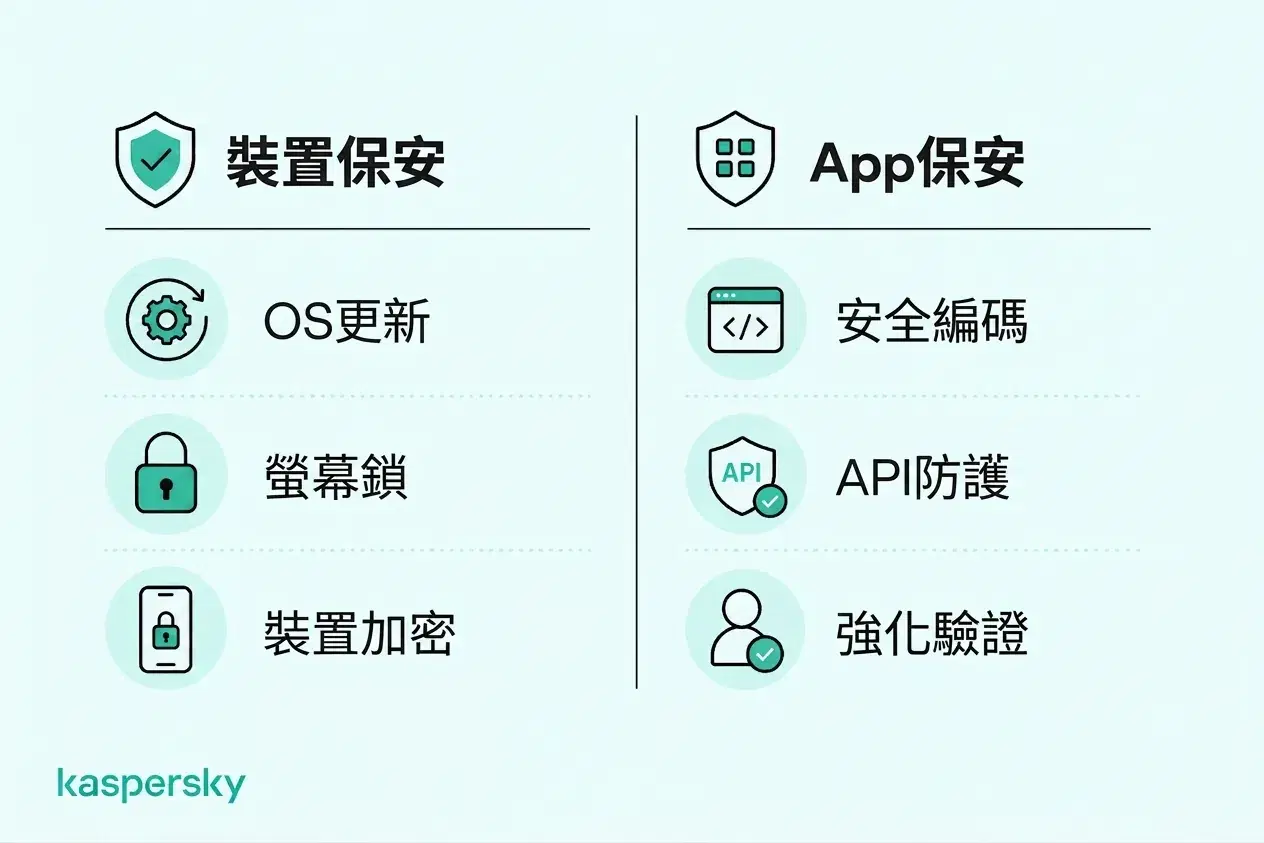
責任是共擔的。開發者須把應用程式建構及測試得更安全,組織需管理存取並保護後端系統;使用者則應保持應用程式更新並保護帳戶與資料。
- 行動應用程式安全可保護應用程式、使用者資料,以及應用程式所連接的服務。
- 常見風險包括不安全的資料儲存、薄弱的驗證、易受攻擊的通訊介面(APIs)、惡意應用程式,以及已過時的元件。
- 開發者需負責安全設計、編碼、測試與維護。
- 使用者可透過只安裝可信應用程式、檢視權限、保持軟體更新及加強帳戶保護來降低風險。
- 企業應控制誰可存取公司應用程式與資料,特別是員工與 BYOD 裝置。
- 行動應用程式安全與裝置安全及隱私相關,但三者並非相同概念。
最常見的行動應用程式風險與弱點是甚麼?
弱點是應用程式或其支援系統中的缺陷;攻擊手法則是利用這些弱點的方式。後果可由資料遺失到即時的金錢損失不等。
常見風險同時影響 Android 與 iOS 應用程式,並與 OWASP Mobile Top 10 中指出的問題重疊,包括不安全的資料處理、薄弱的驗證、易受攻擊的通訊,以及不安全的軟體元件。這些弱點可能影響從銀行與購物應用到通訊平台和企業軟體的一切。
不安全的資料儲存與通訊
當應用程式在裝置上以不安全方式儲存資料、透過保護不足的連線傳送資料,或依賴易受攻擊的 APIs 時,敏感資訊可能被外洩。
這會使個人資料、登入憑證、付款細節與商業資料面臨風險。例如不安全的金融應用可能洩露交易明細;企業應用若有弱點,可能外洩客戶紀錄或機密文件。
薄弱的驗證與存取控制
不良的驗證、會話處理不安全和薄弱的授權機制會讓攻擊者存取不該有的帳戶或資訊。
可能的結果包括帳戶接管、權限提升,或存取其他用戶的資料。在購物應用中,這可能暴露已儲存的付款資訊;在企業應用中,未授權者可能查看內部紀錄或行政功能。
惡意軟體、應用程式篡改與逆向工程
行動威脅還包括惡意應用程式、間諜軟體、銀行木馬,以及偽冒合法應用的假版本。這些可能用來竊取憑證、監控活動或轉移付款。
逆向工程(reverse engineering / 軟體逆向工程)涉及分析應用程式的原始碼或行為以了解運作方式。雖然可用於合法安全研究,但攻擊者亦會利用它尋找弱點或繞過防護。應用程式篡改則是未經授權的修改,會改變功能、破壞安全控制或助長詐騙。即使是合法應用程式,也可能含有可被攻擊者利用的弱點。
過時的軟體與易受攻擊的元件
應用程式常依賴第三方 SDKs、套件與其他軟體元件。若這些元件過時或不安全,會為應用製造弱點,即使原始程式碼設計良好亦無法避免。
未修補的應用與不再受支援的元件風險特別高,因為已知的弱點可能仍可被利用。軟體供應鏈問題也可能在多個應用使用同一有漏洞元件時造成連鎖影響。
行動應用程式安全檢查清單應包含甚麼?
行動應用程式安全檢查清單應涵蓋五大核心領域:架構與權限、驗證與授權、資料儲存與隱私、網路通訊與 APIs,以及應用程式完整性與測試。
這些防護應在應用程式的開發與維護全程考量。開發者和營運行動服務的組織應負主要責任,並可採用如 OWASP 行動應用程式安全驗證標準(MASVS)以及 Android 和 iOS 的安全指引作為框架。
安全架構與權限
應用程式應遵循最小權限原則(least privilege),僅賦予使用者、元件與服務必要的存取權限。
開發者應避免將密碼、API 金鑰等硬編碼於程式中,並減少敏感資訊不必要的曝露。第三方 SDKs 與相依套件應在整個生命週期中持續評估其弱點;應用架構亦應限制單一元件受侵時的影響範圍。
驗證與授權
驗證應安全地核實使用者身分,而授權應控制每位使用者可存取的內容。重要的存取判斷應在伺服器端強制執行,而非僅依賴行動應用程式端。
應用程式應支援適當的 MFA 與安全的帳戶復原機制。驗證權杖(authentication tokens)應透過安全儲存與小心的會話管理來保護,避免使用者存取超出其權限的資訊或功能。
安全的資料儲存與隱私
行動應用程式的加密可保護儲存在裝置與後端系統的敏感資訊。結合適當的存取控制與安全金鑰管理,加密 可降低未經授權資料外洩的風險。
Android Keystore 可在 Android 裝置上安全地儲存加密金鑰;iOS Keychain 則為憑證與其他少量敏感資料提供受保護的儲存。這些機制不應成為儲存過多資料的藉口。
應用程式亦應最小化不必要的收集與保存,並防止敏感資訊出現在日誌、備份、通知或外露介面中。
安全的網路通訊與 APIs
應用程式與其伺服器之間的通訊應使用 HTTPS,並配合適當設定的 TLS。
APIs 應要求安全的驗證與授權,並在伺服器端驗證請求。對於較高風險的應用,可能需要額外的防護以防止攔截或篡改,但敏感資料絕不應透過不安全的通道傳送。
應用程式完整性與安全測試
應用程式完整性控制能幫助偵測或阻嚇未經授權的修改,而行動應用程式安全測試則能在攻擊者利用前找出弱點。兩者合力可減少應用程式生命週期中的安全風險。
程式碼混淆、完整性檢查與執行時保護可以使逆向工程與篡改更困難,但這些措施並不能保證應用程式完全免受攻擊。
安全測試應內建於開發流程,而非只在發布前執行。這些測試可包括:
- SAST: 檢視原始程式碼或已編譯二進位檔以找出安全弱點。
- DAST: 測試執行中應用程式是否存在可被利用的行為。
- 弱點評估:識別並優先處理已知弱點。
- 滲透測試:模擬真實攻擊,測試弱點是否能被實際利用。
在重大應用變更後以及當新威脅或弱點出現時,應重複進行測試。
|
安全領域 |
關鍵驗證問題 |
|
架構與權限 |
應用程式是否遵循最小權限原則?第三方相依元件是否有持續的弱點評估? |
|
驗證與授權 |
使用者是否被安全地驗證?存取控制是否在伺服器端強制執行? |
|
資料儲存與隱私 |
敏感資訊在儲存時是否受保護?是否避免不必要的資料收集? |
|
網路通訊 |
應用程式與伺服器之間的連線是否已加密?APIs 是否已適當保護? |
|
應用程式完整性與測試 |
應用程式是否對相關的篡改風險有防護?是否定期進行安全測試? |
如何提升行動應用程式安全?
行動應用程式安全既取決於應用程式如何被建構,也取決於使用方式。開發者負責安全設計、編碼、測試與後端保護;個人與企業則可透過更安全的應用選擇、帳戶保護、權限管理與裝置管理來降低風險。
安全軟體可為某些威脅提供額外防護,例如 惡意軟體、網絡釣魚 與惡意連結偵測,但它不能修補不安全的應用程式程式碼或供應商後端中的弱點。
個人行動應用程式安全最佳做法
- 從可信來源下載應用程式:優先使用聲譽良好的應用商店,檢查開發者,對不熟悉的 APK 檔案或安裝連結保持謹慎。
- 檢視權限:限制不必要存取位置、聯絡人、相機、麥克風和其他敏感資訊。
- 保持應用程式更新:及時安裝應用程式與作業系統更新,並移除不常用或不再受支援的應用程式。
- 保護帳戶:使用獨特密碼、密碼管理工具,並啟用 MFA(例如多重驗證)。
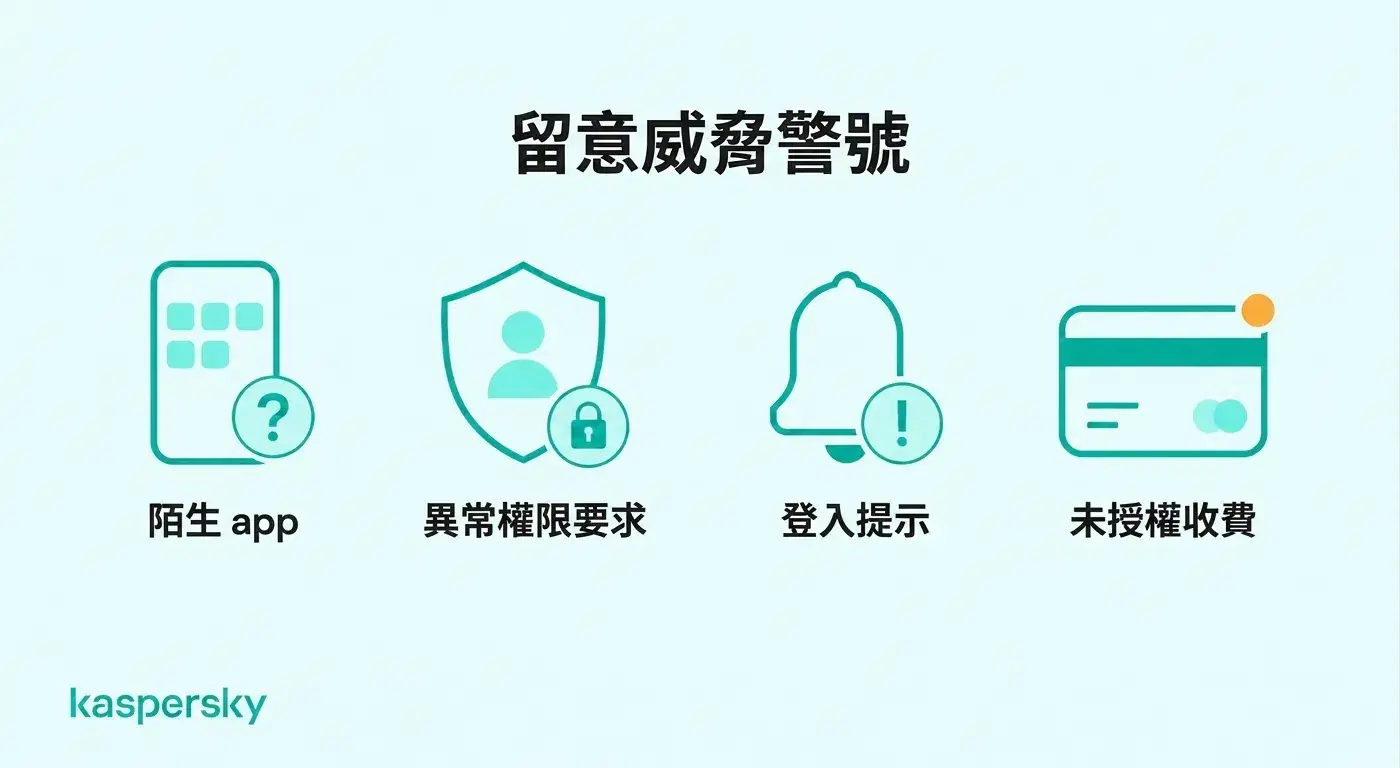
- 留意可疑行為:調查不熟悉的應用、不預期的權限要求、可疑的登入警示或未授權的帳戶活動。
- 使用合適的安全軟體:選擇具聲譽的行動防護,可協助偵測惡意應用、釣魚企圖與不安全連結,視裝置與支援功能而定。
小型企業的行動應用程式安全最佳做法
小型企業應把員工指引與對哪些行動應用可存取公司資訊的控制結合起來。
- 控制應用程式使用:訂明哪些應用被核准存取業務系統與資料。
- 保護商業帳戶:要求適當的 MFA 並依職責限制員工權限。
- 管理行動風險:為公司擁有與 BYOD 裝置存取業務應用設定最低安全要求。
- 保護公司資訊:限制不必要存取客戶記錄、機密文件與連接的雲端服務。
- 培訓員工:協助員工識別惡意應用、詐騙安裝連結與可疑登入請求。
- 採用適當的安全措施:結合 端點防護、帳戶安全、存取控制與員工資安意識,而非單靠單一防護。
Kaspersky Small Office Security 可支援小型企業的整體 網絡安全,保護支援的商業裝置與帳戶。屢獲獎項的保護,無需 IT 團隊。
如果行動應用程式被入侵應該怎麼做?
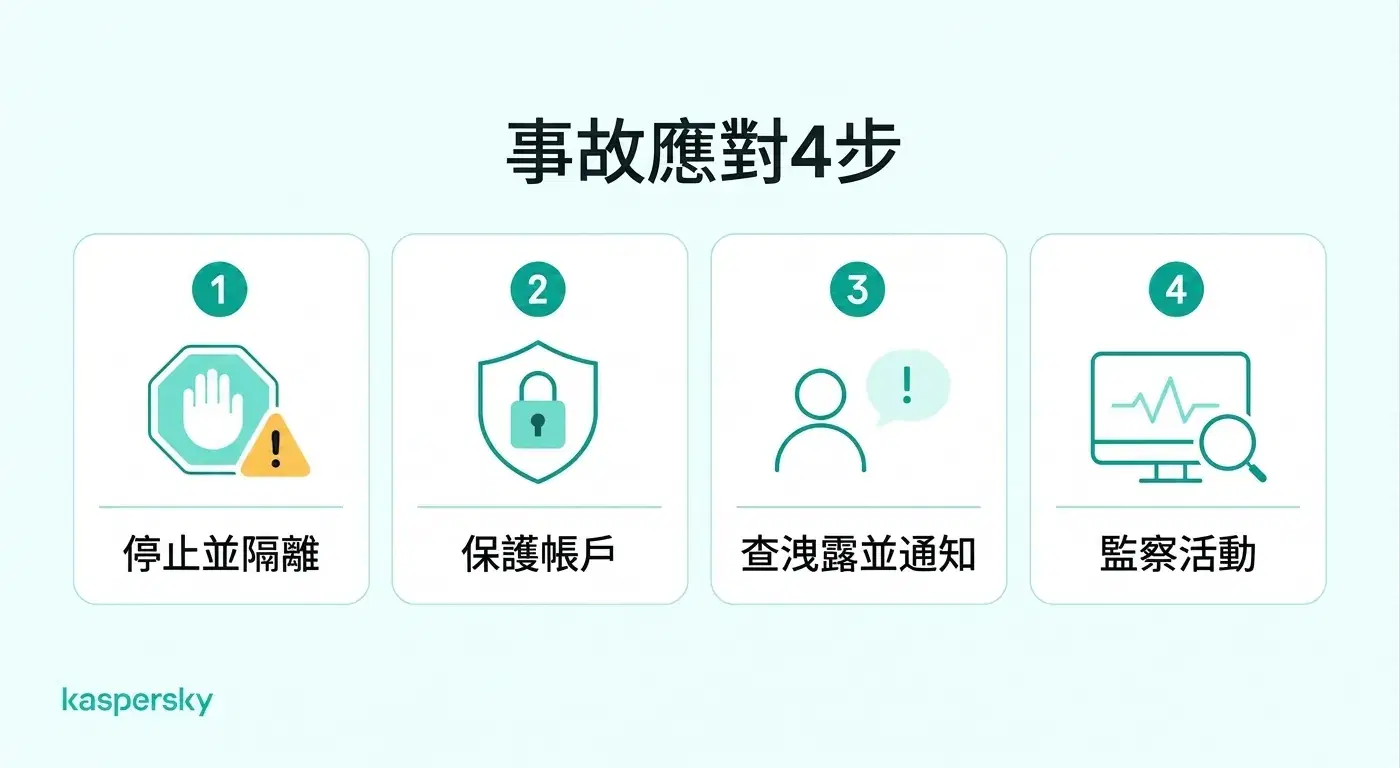
若懷疑行動應用程式被入侵,應停止使用該應用、保護受影響帳戶,並調查是否有敏感資訊外洩。迅速行動可減少未經授權存取、金錢損失與進一步的損害。
- 識別可疑活動: 注意不熟悉的應用、不預期的權限要求、安全警示、未授權交易或異常帳戶活動。
- 遏止威脅: 停止使用受影響的應用。若懷疑為惡意軟體,視情況將裝置斷網並移除或隔離惡意應用。
- 保護你的帳戶: 使用可信裝置更改可能被入侵的密碼,撤銷活動工作階段,並啟用多重驗證。
- 檢查是否有外洩資料: 確認個人資料、付款資訊、登入憑證或商業紀錄是否可能被存取。
- 通知相關單位: 若金融資訊有風險,聯絡你的銀行;對於企業應用,向你的 IT 管理員或資安團隊通報事件。
- 監控後續威脅: 留意可疑登入、未授權交易與其他持續被入侵的跡象。
延伸閱讀:
推薦產品:
FAQs
如何判斷一個行動應用程式是否安全?
沒有單一徵兆能證明應用程式安全。可參考的指標包括開發者的聲譽、是否有定期更新、合理的權限請求、安全的登入選項,以及是否透過可信通路發佈。對於較高風險的應用,開發者也應遵循如 OWASP MASVS 等認可標準。
甚麼是行動應用程式威脅監測?
行動應用程式威脅監測是觀察來自應用或裝置的訊號,以偵測可疑活動,例如篡改、無效的程式碼簽章、異常的 API 請求、機器人活動或其他攻擊跡象。它能幫助開發者在應用發佈後了解攻擊目標與手法。
行動應用程式安全測試與滲透測試有何不同?
行動應用程式安全測試是指使用靜態分析、動態測試、配置檢視與相依檢查等方法,在廣泛層面檢查應用的弱點。滲透測試則更專注於模擬真實攻擊,以判定已發現的弱點是否能被實際利用。
甚麼是應用程式鑑證?
應用程式鑑證(app attestation/應用程式完整性鑑證)利用由平台提供的證據,協助伺服器評估應用程式的身分與完整性。依機制不同,鑑證可協助偵測未經授權的修改或可疑執行環境,但無法保證應用程式或裝置完全安全。