什麼是模擬釣魚?
模擬釣魚是在受控環境下重現真實釣魚攻擊的資安演練,目的在於測試員工能否辨識可疑訊息及正確處理,而不會讓員工或企業系統面臨真實威脅。員工會收到刻意設計的模擬釣魚訊息以評估其應對能力。
這類演練的目標不是要抓員工犯錯,而是協助企業了解人在面對真實釣魚攻擊時的反應,並找出會增加風險的行為。
- 模擬釣魚會在安全、受控的環境中重建真實攻擊情境。
- 員工會被測試是否能辨識、避免並回報可疑訊息。
- 模擬測試量度行為,而訓練則教導員工應注意的要點與應對方式。
- 結果能揭示哪些範圍需要加強資安意識訓練。
- 良好的模擬應以學習為導向,而非對犯錯者施以懲罰。
- 定期模擬有助於企業追蹤員工的資安意識是否隨時間改善。
模擬釣魚的範例是什麼?
例如企業可能會寄送一封模擬的 Microsoft 365 重設密碼通知或一封附有測試連結的意外發票給員工。
若員工點擊連結、在模擬頁面輸入資料,或選擇回報該訊息,系統會記錄該回應。妥善設計的模擬會在不竊取真實憑證、也不使員工或企業系統暴露於真實網絡威脅下記錄回應。
模擬釣魚/釣魚訓練有何不同?
釣魚訓練教導員工如何辨識與回應釣魚威脅;模擬釣魚則測試員工在真實情境中應用該知識的能力。
釣魚訓練提供必要的知識與技巧,讓員工知道該注意什麼並採取正確行動;模擬釣魚則在受控情境中驗證這些技能是否有效。
兩者互為補充:模擬是更廣泛資安意識計劃的一部分,能揭示員工在哪些地方需要額外指導或練習。
經業界頂尖實驗室獨立測試並獲獎。
為何模擬釣魚對企業重要?
即使企業採用強固的技術性防護,釣魚攻擊仍然是以人為核心的挑戰。電子郵件過濾、惡意程式防護等防護可以阻擋許多威脅,但員工仍可能收到看似可信的釣魚訊息抵達收件箱。
模擬釣魚提供企業在真實攻擊發生前測試員工反應的安全方式,能顯示人在面對逼真的訊息時的行為模式。
這類測試能揭露傳統意識訓練可能看不到的行為弱點,例如員工點擊可疑連結或未有回報可疑訊息。有效的模擬能讓企業更清楚員工在面對真實威脅時的反應情形。
模擬釣魚如何運作?
模擬釣魚通常遵循一個簡單流程:規劃 → 模擬 → 監測 → 分析 → 改進。
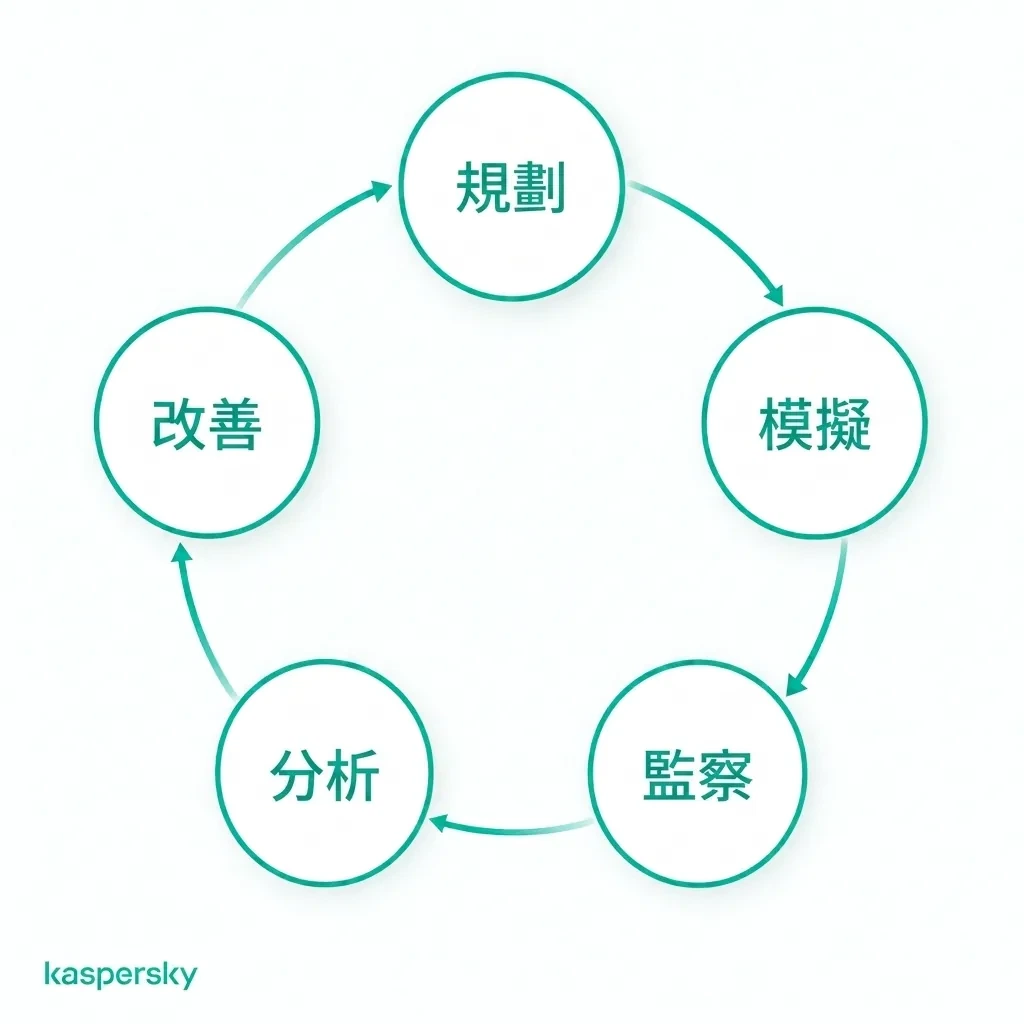
企業會定義演練的目標並建立逼真的釣魚情境。模擬訊息會以受控方式投遞,並不會使系統暴露於真正的惡意程式或憑證竊取風險。
模擬會記錄員工的行為,例如:
- 點擊連結。
- 在模擬頁面輸入資料。
- 開啟附件。
- 將訊息回報為可疑。
事後會分析結果,以評估員工的回應並找出需要改進的行為或範圍。
員工未通過模擬釣魚會發生什麼事?
未通過模擬釣魚應該帶來建設性的回饋,而非懲罰。
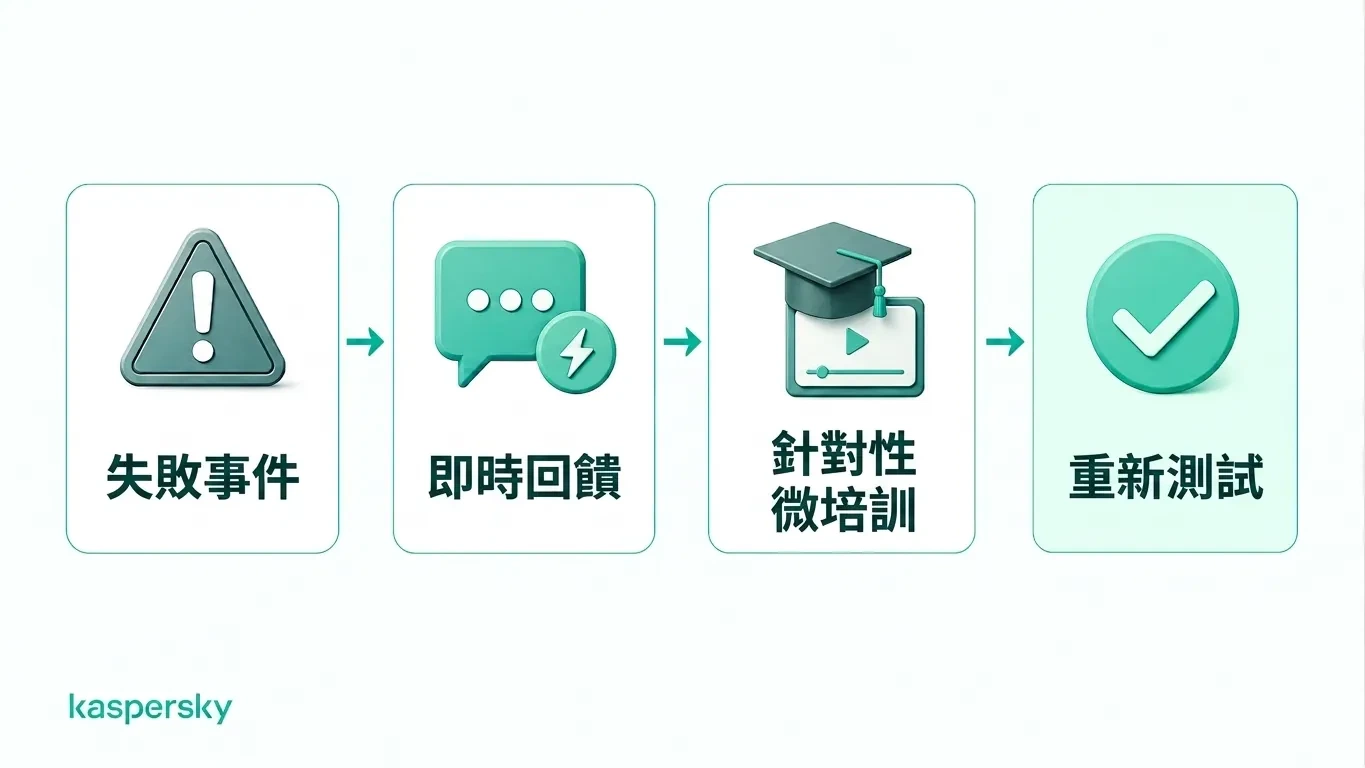
應在情境仍鮮明時指出員工錯過的警示,例如不尋常的寄件人地址、急迫性措辭或可疑的登入頁面,並以針對性訓練加強正確應對方式。
企業也可在之後重新測試員工以觀察行為是否改善。目標是建立信心與更好的習慣,而非羞辱員工或將其標籤為資安問題。
企業可採用哪些類型的模擬釣魚?
企業可以針對不同通道使用多種類型的模擬釣魚,以測試員工在不同情境下的回應。變換情境很重要,因為目標是教導員工識別潛在的警示跡象,而非單純記住某一封測試郵件的格式。
AI 可藉由生成自然通順且具個人化的訊息與真實感的假身分,使針對性釣魚與冒充情境更具說服力。這類情境可測試員工是否會驗證不尋常的請求而非只看外觀判斷真偽。
|
模擬類型 |
範例 |
測試的行為 |
|
電郵釣魚 |
例如偽造的 Microsoft 365 重設密碼、共用文件或發票。 |
測試員工在點擊前是否會檢查連結、寄件人細節和意外的請求。 |
|
針對性釣魚 / 偽冒攻擊 |
個人化訊息,偽稱來自高層、供應商或同事,要求付款或提供敏感資料。 |
測試員工是否會驗證不尋常的請求並遵循核准程序。 |
|
簡訊釣魚(Smishing) |
例如偽造的貨運更新或帳戶警示簡訊。 |
測試員工是否會避免點擊可疑的手機連結並驗證意外訊息。 |
|
語音釣魚(Vishing) |
模擬來電要求登入資料、付款核准或帳戶資訊。 |
測試員工是否會質疑意外來電者並避免提供敏感資料。 |
|
二維碼釣魚 |
在假發票、海報或電郵上放置二維碼,掃描後導向模擬登入頁面。 |
測試員工是否會以與普通連結相同的謹慎態度對待二維碼。 |
企業如何執行有效的模擬釣魚?
有效的模擬釣魚應反映員工在日常工作中可能遇到的訊息與風險。財務團隊可能需要逼真的發票或付款情境;其他團隊則可能較常遇到偽造的重設密碼或配送通知。
每次模擬都應有明確目標,可能是提升釣魚辨識能力、增加回報率或測試員工對某種攻擊手法的反應。情境也應隨時間變化,讓員工學會可轉移的警示跡象,而非僅記住熟悉的測試範本。
企業可逐步引入更具挑戰性或更個人化的模擬,同時保持情境可信且與日常工作相關。
模擬釣魚應該多久做一次?
沒有一套放諸四海皆準的排程。頻率應視組織需求與資安意識計劃的成熟度而定。
一般而言,定期模擬比每年一次的單次測試更有用,因為它能強化良好習慣並衡量長期進展。成績較差的團隊也可受益於更有針對性的測試與後續跟進訓練。
企業如何衡量模擬釣魚的成效?
模擬釣魚的結果應跨多個活動來衡量,而非僅依賴單次測試。
有用的指標包括:
- 點擊率:有多少員工點擊了模擬釣魚連結。
- 提交憑證率:有多少人在模擬頁面輸入資料。
- 回報率:有多少員工正確回報該訊息。
- 回報時間:可疑訊息被回報的速度。
- 重複失敗率:同一批員工在多次模擬中重複犯錯的頻率。
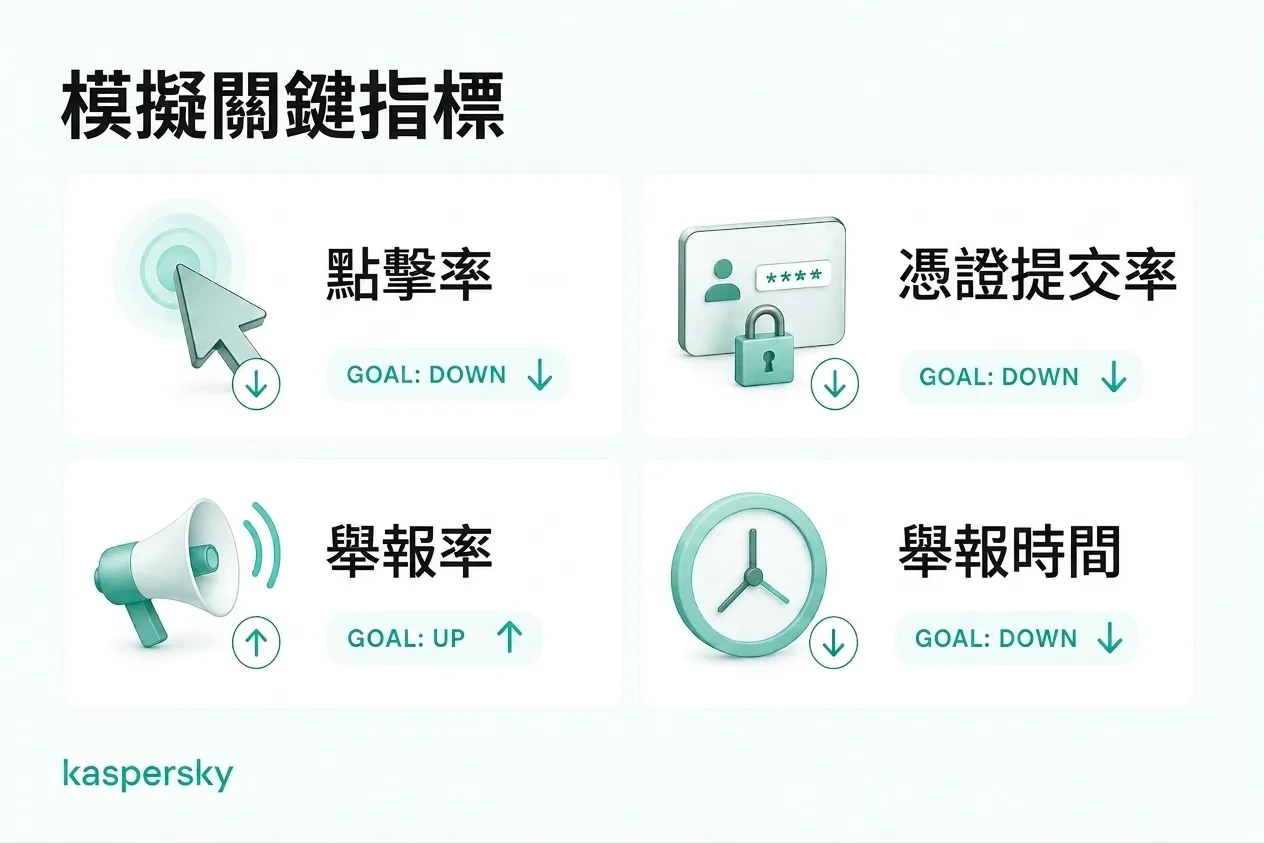
點擊率雖然有參考價值,但不應是唯一的成功衡量標準。回報率上升與重複犯錯減少,往往能更清楚反映員工行為是否真正在改善。
企業如何把模擬釣魚整合進資安意識訓練?
當模擬釣魚成為持續性資安意識計劃的一部分時,效果最佳。企業可採用訓練 → 模擬 → 回饋 → 測量 → 針對性再訓練的循環,持續強化員工技能。
模擬結果能揭示特定知識缺口,幫助企業提供更相關的後續訓練,而非對所有員工一視同仁。隨著計劃擴大,自動化可簡化活動排程、訓練分配、提醒與進度追蹤。
延伸閱讀:
推薦產品:
FAQs
模擬釣魚是否合法?
一般而言屬合法,但企業應確保模擬遵守相關的勞工、隱私與資料保護法規。在 UK 中,員工監察必須合法、公平且透明,因此組織應審慎考量如何收集與使用模擬資料。
是否應事先告知員工會有模擬釣魚?
員工應知道安全監察與意識測試是組織資安計劃的一部分,但並不一定要事先通知每一次個別模擬。這樣可以在維持情境真實性的同時支持透明度。
甚麼是理想的模擬釣魚點擊率?
沒有普世的「好」標準。更有用的衡量方式是觀察點擊率與提交憑證率是否隨時間下降,同時回報率是否上升。
選擇模擬釣魚工具時應注意什麼?
應選擇具備逼真範本、安全的資料擷取與儲存、完整回報指標、自動化訓練與活動排程、可自訂內容及易於追蹤進度的工具。良好的工具應支持持續學習,而非僅提供一次性測試。