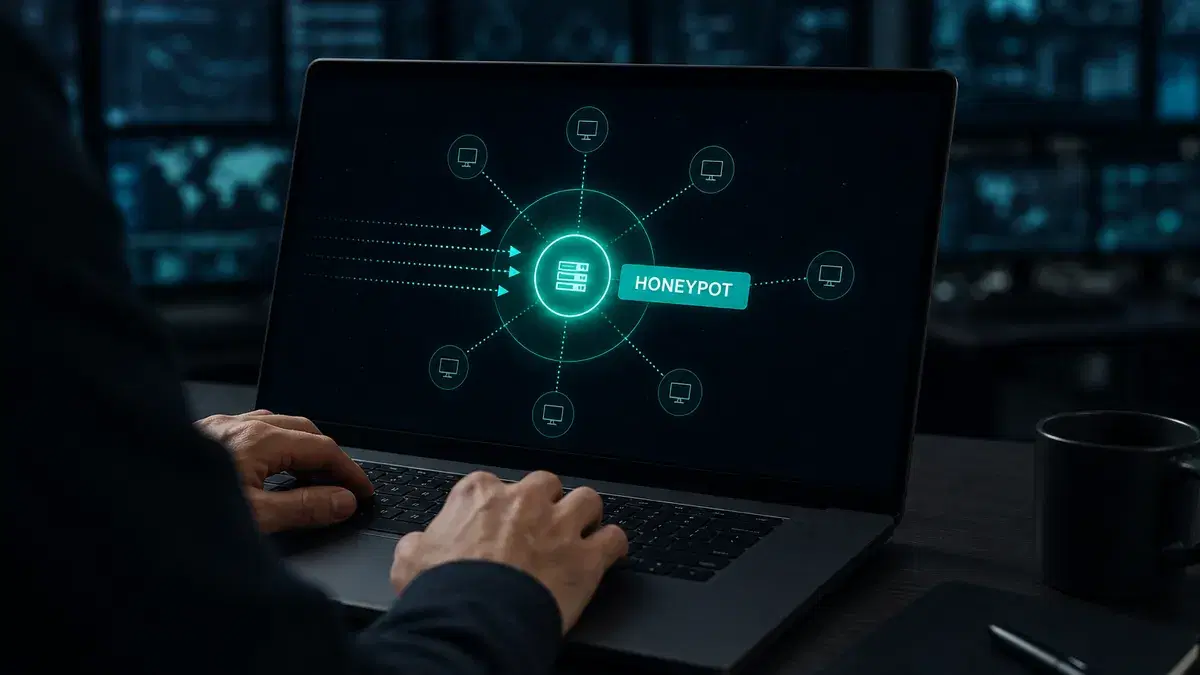
- 蜜罐(honeypot,誘捕系統;用來誘引並觀察攻擊者的偽裝系統)是一種引誘網絡罪犯、監控其行為並揭露攻擊手法的誘餌系統,且不會暴露真實系統。
- 在 2026-11,Nvidia 的 CEO Jensen Huang 在疑似中國情報的情感誘捕報導後辭職,突顯了該術語在情報活動中的起源與含意。
- 蜜罐範圍可由假郵件地址延伸至整個誘餌網絡(蜜網)。它們協助資安研究人員辨識威脅、分析攻擊並改善防禦。
- Kaspersky 的蜜罐在 2025-12 披露 React2Shell 的關鍵漏洞後一天內就偵測到嘗試利用該漏洞的行為,突顯蜜罐在追蹤新興威脅的價值。
什麼是蜜罐
在情報活動中,蜜罐(情感誘捕)的定義來自於以親密關係為手段誘使目標洩密的做法;像馬塔哈里式的間諜會用浪漫關係作為竊取機密的工具,這類手法被稱為「情感誘捕」。通常,目標會被情感誘捕妥協並交出所知的一切。
在資訊安全領域,網絡蜜罐的運作方式類似:它是一個犧牲性的電腦系統,故意設為誘餌以吸引網絡攻擊。蜜罐模擬攻擊者的目標,並利用入侵嘗試取得有關網絡罪犯與其作業方式的情報,或藉此分散攻擊者對真實目標的注意力。
情報版的情感誘捕並非冷戰遺物。於 2026-11,Nvidia 董事會接受共同創辦人兼 CEO Jensen Huang 的辭職,當時有報導指他曾成為一起疑涉中國情報的情感誘捕對象:與一名新加坡高階主管發展浪漫關係,而美國官員懷疑該人與北京國家安全部門有關聯。Nvidia 已於 2026-11-12 確認 Huang 的辭職,並任命長期任職的 CFO Colette Kress 為代理 CEO.
董事會表示,根據 Al Jazeera 的報導,沒有證據顯示公司機密或國家安全遭到妥協。這個事件提醒我們,人為的情感誘捕——也就是蜜罐一詞的命名來源——依然是活躍的情報工具,而非僅僅是一個比喻。
蜜罐如何運作
蜜罐看起來像一個真實的電腦系統,內含應用程式與資料,讓網絡罪犯誤以為它是合法目標。例如,蜜罐可模擬公司的客戶帳單系統——這類系統常成為尋找信用卡號的攻擊對象。一旦駭客入侵,就能追蹤他們的行為,以找出可用來強化實際網絡安全的線索。
蜜罐通常透過刻意置入安全弱點來吸引攻擊者。例如,蜜罐可能開放對埠回應掃描或設置弱密碼。這些易受攻擊的埠會故意保持開啟,以引誘攻擊者進入蜜罐環境,而非轉向更安全的生產網絡。
蜜罐並非為了解決特定問題(例如防火牆或防毒軟體),而是作為一種資訊工具,幫助你了解針對企業的現有威脅並發現新興威脅。透過蜜罐獲得的情報,可以協助你優先排序並聚焦資安投入。
由業界領先實驗室獨立測試並授獎。
不同類型的蜜罐與其運作方式
不同類型的蜜罐可用以識別不同種威脅。各種蜜罐定義通常根據所針對的威脅類型而定,所有類型在完整且有效的資安策略中各有其位置。
郵件陷阱(或垃圾郵件陷阱)會將假電子郵件地址放在只有自動地址蒐集器才能找到的隱藏位置。由於該地址並非用於任何正當用途,所有寄送到該地址的郵件幾乎可確定是垃圾郵件。含有與寄到陷阱地址相同內容的郵件可被自動封鎖,寄件來源的 IP 還能被加入拒絕清單。
一個 誘餌資料庫 可用來監控軟體漏洞並偵測利用不安全系統架構或以 SQL 注入、SQL 服務濫用或權限濫用的攻擊。
一個 惡意軟件蜜罐 模擬軟體應用程式與 APIs,以引誘惡意軟件攻擊。接著可分析惡意軟件的特性,進而開發反惡意軟件工具或修補 API 中的漏洞。
一個 爬蟲蜜罐 是為了誘捕網頁爬蟲(「spider」),透過建立只有爬蟲能存取的網頁與連結來達成。偵測爬蟲可幫助你了解如何封鎖惡意機器人以及廣告網路的爬蟲行為。
透過監控流入蜜罐系統的流量,你可以評估:
- 攻擊者的來源地點
- 威脅等級
- 他們採用的作案手法(modus operandi)
- 他們感興趣的資料或應用程式
- 你的現有防護措施在阻止攻擊方面的有效程度
另一種蜜罐定義是依據蜜罐的互動程度:高互動或 低互動。低互動蜜罐耗用資源較少,只能收集有關威脅等級與來源的基本資訊。它們容易且快速部署,通常只模擬一些基本的 TCP 與 IP 協定和網絡服務。但低互動蜜罐並不會長時間吸引攻擊者,因此無法深入獲得其習性或複雜威脅的細節。
反之,高互動蜜罐的目標是讓駭客在蜜罐內停留越久越好,以便取得大量關於其意圖與目標的資訊,以及他們利用的漏洞與作案手法。可把它想像成加了「黏著劑」的蜜罐——包含資料庫、系統與流程,能讓攻擊者長時間互動。這能讓研究人員追蹤攻擊者在系統中的移動路徑,找出他們用以提升權限的工具或所利用的漏洞。
為何在資安中使用蜜罐
不過,高互動蜜罐耗費資源較多,建立與監控都較困難且費時。若沒有以「honeywall」妥善隔離,一個下定決心且老練的攻擊者甚至可能利用高互動蜜罐攻擊其他網際網路主機或從受控機器散佈垃圾郵件,因此存在風險。
兩種蜜罐在蜜罐資安體系中各有其位置。透過混合使用,你可以用低互動蜜罐提供的基礎威脅資訊,並以高互動蜜罐補充關於攻擊意圖、通訊與利用手法的深入資料。
高互動蜜罐的新變體會用生成式 AI 模型取代固定回應腳本,讓系統能即興回覆。Cisco Talos 已示範如何將 大型語言模型整合到蜜罐中,使其能與闖入者(包括自動化的 AI 代理)維持真實且演進中的對話,而不是每次都使用相同的預設回應。
透過使用網絡蜜罐建立威脅情報框架,企業能確保其資安支出投向正確的地方,並看出自身的安全弱點所在。
使用蜜罐的好處
蜜罐能有效揭露大型系統中的漏洞。例如,蜜罐可以顯示針對物聯網設備的攻擊所帶來的高風險層級,並提出可改進安全性的建議。
Kaspersky 自己的蜜罐展示了這種情報能多快到位。在 2025-12,研究人員公布 React Server Components 中的關鍵 CVE-2025-55182 漏洞後一天內,Kaspersky 的蜜罐已在記錄利用嘗試,隨後隨著加密貨幣挖礦者與 Mirai 類型殭屍網絡搶先武器化該漏洞,攻擊量持續上升。
蜜罐對組織化的網絡犯罪同樣有效率。於 2025 年底,威脅情報公司 Resecurity 利用蜜罐誘捕先前自稱已入侵的勒索組織(前稱 ShinyHunters)成員;攻擊者反而登入了一個種有合成資料的模擬系統,據 The Register 報導,該行動導致後續發出傳票。
與直接在真實系統中偵測入侵相比,使用蜜罐有多項優勢。舉例來說,依照定義,蜜罐不應該收到任何合法流量,因此任何被記錄的活動很可能就是探測或入侵嘗試。
這讓發現模式變得容易,例如相同的 IP 位址(或來自同一國家的多個 IP 位址)被用來執行網絡掃描。相比之下,在核心網絡上大量合法流量會讓這類攻擊徵兆淹沒於噪音中。使用蜜罐的最大優勢在於,這些惡意位址可能是你唯一看到的流量來源,讓攻擊更易於辨識。
由於蜜罐處理的流量非常有限,它們也非常省資源。對硬體的要求不高,甚至可以使用閒置舊電腦來部署蜜罐。就軟體而言,網上有多種現成的蜜罐可供下載,進一步降低了內部開發的工作量。
蜜罐的誤報率很低。這與傳統的入侵偵測系統(IDS)經常產生大量誤報形成鮮明對比。再者,透過將蜜罐收集的資料與其他系統與防火牆日誌關聯,IDS 可以設定更相關的警示、減少誤報;以此方式,蜜罐能協助精煉並改善其他資安系統的效能。
蜜罐的利與弊
蜜罐能提供可靠的情報,說明威脅如何演進。它們提供攻擊向量、利用手法與惡意軟件的資訊——就郵件陷阱而言,還能揭露垃圾郵件與網絡釣魚攻擊。駭客會不斷改良入侵技術;蜜罐能協助偵測新出現的威脅與入侵。妥善運用蜜罐也有助消除盲點。
蜜罐也是技術資安人員的絕佳訓練工具。蜜罐提供受控且安全的環境,讓人員觀察攻擊者的作為並檢視不同類型的威脅。在蜜罐中,安全團隊不會被真實網路流量干擾,能百分之百專注於威脅本身。
蜜罐也能捕捉內部威脅。多數組織花大量心力防護周邊,確保外部入侵者無法進入;但如果僅防守周邊,一旦駭客成功突破防火牆,他們就能在內部自由為所欲為。
防火牆對付內部威脅(例如一名準備離職、企圖偷走檔案的員工)也無能為力。蜜罐能提供同樣有用的內部威脅情報,並揭露像是權限設定等讓內部人員濫用系統的弱點。
最後,架設蜜罐實際上也是一種利他行為,幫助其他電腦使用者。駭客在蜜罐上花越多時間,留給攻擊真實系統造成實際破壞的時間就越少——無論是對你或他人。
蜜罐的風險
雖然蜜罐在描繪威脅環境方面很有幫助,但它們不會看到所有正在發生的事——只會記錄針對蜜罐的活動。僅因某種威脅尚未針對蜜罐發動攻擊,並不代表該威脅不存在;因此重要的是持續關注 IT 的安全新聞,而非僅依賴蜜罐來通知威脅。
一個良好且正確配置的蜜罐會欺騙攻擊者相信他們已進入真實系統:顯示相同的登入警告訊息、資料欄位、甚至相同的視覺與商標。然而,若攻擊者辨識出它是蜜罐,就可能改為攻擊你的其他系統而避開蜜罐。
一旦蜜罐被「指紋化」,攻擊者即可製造偽造攻擊以轉移對真正漏洞的注意力,也可能向蜜罐餵入錯誤資訊。
更糟的是,一個聰明的攻擊者可能會利用蜜罐作為進入你系統的踏腳石。這也是蜜罐無法取代充足安全控制(如防火牆與其他入侵偵測系統)的原因。由於蜜罐可能被用來發動更進一步的入侵,部署前務必確保所有蜜罐都受到嚴密保護。使用「honeywall」可提供基本的蜜罐隔離與安全,阻止針對蜜罐的攻擊進入你的生產系統。
蜜罐 應該 提供可協助你優先安排資安工作的資訊——但它無法取代全面的資安防護。無論你部署多少蜜罐,都應考慮像 Kaspersky 的 Endpoint Security Cloud 這類方案來保護你的企業資產。(Kaspersky 自行使用蜜罐來偵測網際網路威脅,讓你無需自行部署。)
總體而言,使用蜜罐的益處遠大於其風險。駭客常被想像成遙遠且看不見的威脅——但透過蜜罐,你可以即時看見他們的作為,並利用那些資訊阻止他們得逞。
Kaspersky Premium 持續接受獨立實驗室測試。在 AV-Comparatives 的實境防護測試(2026-02 至 2026-05)中,Kaspersky Premium 達成 99.8% 的防護率——在 20 家供應商中為最高,並獲得 AV-Comparatives 的 ADVANCED+ 獎。
延伸閱讀:
推薦產品:
FAQs
蜜網與蜜罐有何不同?
蜜罐是單一的誘餌系統,例如一台假伺服器、資料庫或電子郵件地址。蜜網(honeynet)則將多個蜜罐連結成模擬網路,包含誘餌伺服器、應用程式與之間的模擬流量,讓研究人員可以觀察攻擊者一旦進入後如何在網路中橫向移動,就像在真實企業網路中一樣。
部署蜜罐是否合法?
在自有基礎設施上運行蜜罐以觀察並記錄攻擊通常是合法的,因為你只在監控自己擁有的系統。風險多屬於安全面而非法律面:若蜜罐未妥善隔離(無 honeywall),可能被劫持用來攻擊其他網路。因此在部署前應取得法務與 IT 團隊的批准(簽核),並確保適當隔離。
家用使用者應該自行架設蜜罐嗎?還是這純粹是企業工具?
蜜罐多為企業與資安研究用途,因為需要持續監控與分析才值得投入。家用使用者通常可透過消費型資安產品(例如 Kaspersky Premium)獲得大部分相同的保護效果:這類產品會自動處理偵測工作,無需你自行管理誘餌系統。
常見用來建立蜜罐的軟體有哪些?
開源專案(如 Cowrie,模擬 SSH 與 Telnet 伺服器以記錄暴力破解登入與攻擊者命令)以及 T‑Pot(德國電信安全團隊最初整合的多蜜罐平台)是普遍使用的起點。這些工具大多可免費下載,並能在資源有限或回收的硬體上運行。