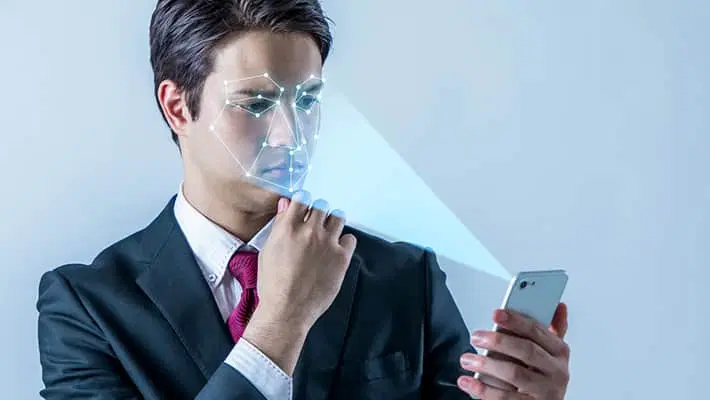
- 生物識別使用指紋、臉部特徵與語音模式等身體或行為特徵來驗證身份。當與其他驗證方法搭配時,效果最佳。
- 生物識別資料可能透過網路釣魚、資料庫外洩及AI驅動的冒充手法被盜用或濫用。與密碼不同,生物特徵一旦外洩無法簡單更改。
- 深偽與注入式攻擊正攀升,對生物識別驗證構成越來越大的風險。根據 iProov,2025 年注入式攻擊增加了 741%,顯示需要更強的身份驗證機制。
- 通行密鑰(Passkey)結合加密憑證與裝置端驗證,常以生物識別或裝置 PIN 解鎖,提供比傳統密碼更安全的替代方案。
生物識別正成為個人與企業安全系統的重要防線。憑藉獨特的生理與行為標誌,生物識別看似萬無一失,但若單獨使用仍有風險,因此應謹慎評估作為單一驗證方法的可行性。
現代資安的重點在於為這種強大驗證方式降低風險:傳統密碼長期以來是系統弱點之一,而生物識別藉由把身份證明連結至個人身體與行為,提供可行的改進方向。
本文將說明生物識別(生物識別)在 cybersecurity 中的基本運作方式,並回答常見問題,幫助你釐清要點:
- 生物識別是什麼?
- 什麼是生物識別資料?
- 什麼是生物識別掃描器?
- 生物識別安全有哪些風險?
- 如何讓生物識別更安全?
什麼是生物識別?
簡單定義:生物識別是可用來辨識個人的生物或身體特徵。例如指紋掃描、臉部辨識與視網膜掃描,都是常見的生物識別技術,但這些只涵蓋較為人所知的範疇。
研究者指出,耳形、坐姿與步態、獨特體味、手部靜脈甚至面部表情變化等,都可能作為辨識依據,這些特徵進一步擴展了生物識別的範圍。
三類生物識別安全技術
雖然生物識別有其他應用,但在安全領域常可歸為三大類:
- 生物學層面生物識別
- 形態學生物識別
- 行為型生物識別
生物學層面生物識別利用遺傳與分子層級特徵,可能包括 DNA 或血液等,需要透過身體樣本檢測。
形態學生物識別與身體結構有關,例如眼睛、指紋或臉型等物理特徵,可被映射供安全掃描器使用。
行為型生物識別則根據個人特有的行為模式,例如走路、說話或打字方式,若追蹤得宜可作為身份辨識依據。
生物識別安全如何運作
生物識別在日常安全應用上扮演越來越重要的角色。身體特徵相對固定且具個人差異──即使是雙胞胎亦有差別──因此可用來替代或補強電腦、手機與受限場所的密碼系統。
一旦取得並映射生物識別資料,系統會將其儲存以便未來比對。大多情況下,這些資料會在裝置內或遠端伺服器以加密方式保存。
生物識別掃描器是用來擷取生物特徵的硬體,驗證時會與資料庫中的樣本比對,以決定是否核准存取。
換句話說,生物識別安全就是把你的身體變成「鑰匙」來解鎖權限。
生物識別受歡迎的原因主要有兩大優點:
- 使用便利性:生物識別隨身攜帶,不會遺失或忘記。
- 難以複製:生物特徵通常比密碼更難被猜測或複製;不過生物識別資料仍可能被竊取,且驗證系統有被欺騙的風險。
雖非萬無一失,但對資安的未來提供許多可行性。
生物識別安全的實例
以下是常見的生物識別安全應用:
- 語音辨識
- 指紋掃描
- 臉部辨識
- 虹膜辨識
- 心率感測器
實務上,生物識別已在多個產業取得成效。
銀行、醫療與運輸等行業都採用生物識別來核實身分與控制敏感資訊存取。常見應用包括以指紋或臉部辨識登入帳戶、身分驗證與受限系統的存取控制。
世界各地的電子護照(電子護照)也整合了生物識別。在美國,電子護照內的晶片會儲存一張數碼人像,或指紋與虹膜資料,並採用技術防止未授權讀取以防止資料被側錄。
生物識別掃描器安全嗎?——改進與疑慮
生物識別掃描器已成為現代智能手機的標準功能。你可以在 手機安全 系統中找到生物識別驗證,指紋感應與臉部辨識能讓用戶解鎖裝置、授權付款與存取受保護應用。許多裝置使用專用安全硬體保護生物識別資訊,降低未授權存取風險。
現代臉部辨識系統可能採用紅外線相機、深度感測與其他技術,以區分真人與照片。一些指紋掃描器也加入額外防護以偵測假指紋。但這些防護措施在不同裝置與驗證系統間的有效性仍有差異。
早期安全研究顯示,生物識別掃描器(包括臉部辨識)在某些情況下可能被破解。北卡羅來納大學教堂山分校的研究人員從社群媒體下載 20 名志願者照片,製作 3D 臉模,成功突破 5 種測試系統中的 4 種。
指紋複製的範例屢見不鮮。Black Hat 大會的一則示範指出,只需約 10 美元材料,約 40 分鐘即可可靠複製一枚指紋,方法是用塑膠或蠟製作指紋印模。
德國 Chaos Computer Club 在 iPhone 推出後兩天內就已偽造出 TouchID 指紋讀取器。他們只需拍攝玻璃表面的指紋並用來解鎖 iPhone 5s。
生物識別──身份與私隱疑慮
生物識別雖便利,但私隱倡議者擔心此類安全技術會侵蝕個人私隱。主要疑慮在於個人資料可能被輕易蒐集且未經同意即遭利用。
臉部辨識在中國城市已成日常,用於例行消費;倫敦亦廣泛部署 CCTV 攝影機。如今紐約、芝加哥與莫斯科等城市更將 CCTV 攝影機串接臉部資料庫協助警方辦案。卡內基美隆大學更研發能在 10 公尺外掃描人群虹膜的相機,加強此技術的範圍與爭議。
2018 年,迪拜機場引入臉部辨識;旅客通過一段「虛擬水族館」隧道時由 80 台相機拍照。
其他機場如赫爾辛基、阿姆斯特丹、明尼亞波利斯-聖保羅與坦帕等,也部署了臉部辨識相機。所有這些資料都必須儲存某處,造成持續監控與個人資料濫用的疑慮。
監管機構已開始回應這些疑慮。自 2025 年 02 月起,第 5 條 已禁止在公共可進入空間中以即時遠端生物識別識別用於執法,僅在有限例外與嚴格授權下可用。此外,根據 第 9 條,為唯一識別個人而處理的生物識別資料被歸類為特殊類別個人資料,通常禁止處理,除非符合法定例外,例如事先明確同意。
生物識別資料的安全疑慮
更直接的問題是個人資料庫本身就是駭客的目標。例如,2015 年 美國人事管理局遭駭,有 560 萬名政府員工的指紋被竊,使其面臨身分盜用風險。
網路犯罪者愈來愈多以釣魚手法竊取生物識別資訊。根據 卡巴斯基的 2025 年釣魚研究,假冒網站可能以身份驗證為名要求相機權限,擷取臉部影像或其他敏感資料。攻擊者也會使用 AI 生成的深偽與語音克隆冒充受害者,試圖繞過身份檢查。與可重設的密碼不同,生物特徵一旦被破獲就無法更改。
將生物識別資料儲存在裝置上,例如 iPhone 的 TouchID 或 Face ID,相較於儲存在服務提供者端更安全,即便資料已被加密亦然。
這種風險與密碼資料庫遭駭類似:系統若被突破,未妥善保護的資料會被竊走。但影響有重大差異:密碼被洩露後可以更換;生物識別資料則是永遠不變的。
生物識別偽造技術已超越照片與指紋模具。在注入式攻擊中,犯罪者試圖透過將被操控或 AI 生成的影片直接注入身份驗證系統來繞過裝置相機。根據 iProov 的 2026 年威脅情報報告,這類攻擊在 2025 年同比增加了 741%,而針對 iOS 裝置的攻擊在下半年更增加了 1,151%。金融行動特別工作組織()也警告,AI 生成的深偽可能削弱身份驗證與詐騙偵測,突顯需採取更強的防護。
保護生物識別身份的做法
面對私隱與安全風險,生物識別系統必須採取額外保護措施。
當系統要求多重驗證方式,例如生命徵象檢測(如眨眼)並把編碼樣本保存在 加密 範圍內,未授權存取會更難發生。
部分安全系統也會加入年齡、性別與身高等附加資訊於生物識別資料中,以阻止駭客的攻擊。
印度的 Aadhaar 計畫是個範例。Aadhaar 自 2009 年啟動,採多步驟驗證,整合虹膜掃描、十指指紋與臉部辨識。
這些生物識別資料連結到一組獨一無二的 12 位數 Aadhaar 編號。根據 印度唯一識別機構,已發行超過 14 億個 Aadhaar 編號。Aadhaar 廣泛用於身份驗證與政府服務,但其使用受特定法律規範與例外限制。
在多重認證系統中,生物識別可作為一項驗證因素。這種做法將兩種或以上不同類型的驗證因素結合,例如:
- 你是什麼(生物識別)
- 你擁有什麼(如硬體令牌)或你知道什麼(如密碼)
兩步驗證能提供強大的組合保護,尤其在物聯網()裝置大量增加時更為重要。分層防護可以降低受限網路設備被入侵的風險。不過,多重認證目前仍未被廣泛採用:根據 2026 年卡巴斯基調查,只有 46% 的 Windows 使用者與 51% 的 macOS 使用者表示已啟用兩步或多重認證。將生物識別與其他驗證因素結合能協助降低未授權存取風險。
生物識別也能搭配通行密鑰(Passkey)讓無密碼驗證更方便。通行密鑰使用公鑰密碼學,允許使用者以指紋、臉部辨識或裝置 PIN 解鎖私人金鑰來登入。根據 FIDO 聯盟的 2026 年通行密鑰狀況報告,全球約有 50 億個通行密鑰在使用,75% 的受訪消費者至少在一個帳戶啟用了通行密鑰。
此外,使用 密碼管理器(許多現在也能產生並以通行密鑰解鎖)來儲存傳統密碼,能提供額外的防護層。
由業界領先實驗室獨立測試並獲獎。
生物識別要點摘要
總結:生物識別仍是日益重要的身份驗證方式。
將你的生理或行為特徵與其他驗證手段結合,可以提供目前已知的最強保護之一。至少,單獨使用以字元為基礎的密碼作為唯一驗證不如結合生物識別安全。
生物識別技術提供了引人注目的安全解決方案。儘管存在風險,這些系統方便且難以複製,未來仍將長期發展。
延伸閱讀:
推薦產品:
FAQs
生物識別資料會像密碼一樣被竊取嗎?
會。生物識別資料可能透過資料庫外洩、釣魚或系統妥協而被竊取。與密碼不同,指紋與臉部特徵在外洩後無法更改,因此安全儲存與額外驗證措施格外重要。
在手機上使用指紋或臉部解鎖安全嗎?
通常是安全的,前提是生物識別資料已在你的裝置上受到妥善保護。不過,沒有任何驗證方式是萬無一失。請使用強固的裝置 PIN 或密碼,並保持軟體更新。
生物識別掃描器與通行密鑰有何不同?
生物識別掃描器擷取身體特徵(如指紋或臉部)以驗證身份;通行密鑰則是以密碼學為基礎的登入憑證,能取代傳統密碼,並可由生物識別或裝置 PIN 解鎖。
有人可以用我的臉部照片解鎖我的裝置或帳戶嗎?
部分基礎的臉部辨識系統可能被照片欺騙。現代系統使用深度感測與活體檢測來降低風險。但先進的偽造技術與 AI 生成的深偽仍可能構成威脅。